Apple ออกอัปเดต HomeView ครั้งแรกก่อนเริ่มส่งมอบ พบอุดช่องโหว่ 9 รายการ
แม้ตัวเครื่อง HomeView จะเริ่มถึงมือลูกค้าในวันพรุ่งนี้ แต่ Apple ปล่อยซอฟต์แวร์อัปเดตล่วงหน้าเพื่อแก้ปัญหาความปลอดภัยแล้ว ผู้ใช้ชุดแรกถูกแนะนำให้อัปเดตทันทีเมื่อเปิดใช้งาน
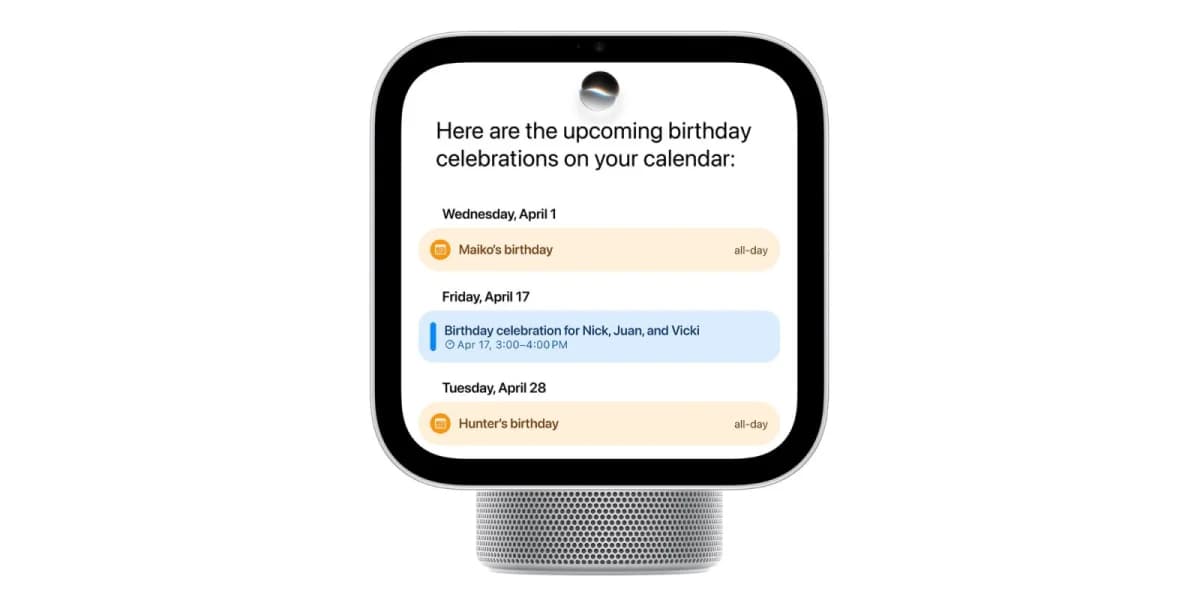
Apple ออกอัปเดตซอฟต์แวร์ชุดแรกให้ HomeView ก่อนที่อุปกรณ์รุ่นนี้จะเริ่มส่งมอบถึงผู้ใช้ในวันพรุ่งนี้ โดยเวอร์ชัน HomeView Software Version 27.2 (build 24V526) มีการแก้ไขช่องโหว่ด้านความปลอดภัย 9 รายการที่บางส่วนถูกนำไปใช้ในอัปเดตของแพลตฟอร์มอื่นของ Apple แล้ว ทั้ง iOS 27.2, macOS 27.2 Golden Gate และ iPadOS 27.2
อัปเดตครั้งนี้ครอบคลุมปัญหาหลากหลาย ตั้งแต่ข้อบกพร่องที่ทำให้ผู้โจมตีในระยะ Bluetooth อาจเลี่ยงข้อจำกัดจำนวนครั้งในการกรอกรหัสจับคู่ ไปจนถึงกรณีที่อุปกรณ์ Bluetooth อันตรายอาจจับคู่กับเครื่องได้โดยไม่ต้องมีการยืนยันจากผู้ใช้ นอกจากนี้ยังมีการแก้ช่องโหว่ที่อาจทำให้แอปเข้าถึงข้อมูลสำคัญของผู้ใช้ได้, เกิด memory corruption จาก use-after-free, หรือทำให้การประมวลผลข้อมูลที่สร้างขึ้นอย่างประสงค์ร้ายกระทบต่อหน่วยความจำได้จาก out-of-bounds write
Apple ระบุด้วยว่าอัปเดตนี้แก้ปัญหาที่ผู้โจมตีจากระยะ Bluetooth อาจข้าม rate limit ของการลองรหัสจับคู่ได้อีกกรณี รวมถึงปัญหาที่ผู้โจมตีบนเครือข่ายเดียวกันอาจข้าม rate limit ของการลองรหัสจับคู่ AirPlay ได้ ส่วนช่องโหว่ด้าน iMessage มีอย่างน้อย 2 รายการ คือกรณีที่ผู้โจมตีจากระยะไกลอาจเข้าร่วม iMessage group chat และอ่านข้อความได้ และกรณีที่ผู้ใช้ซึ่งเพิ่งถูกเพิ่มเข้ากลุ่มอาจเห็นข้อความที่ถูกส่งก่อนเข้าร่วมกลุ่มได้ โดยช่องโหว่เหล่านี้มีการระบุ CVE-2026-113964, CVE-2026-113961 และ CVE-2026-113960 พร้อมเครดิตการค้นพบให้กับนักวิจัยนิรนาม
ในทางปฏิบัติ ผู้ที่ได้รับ HomeView ตั้งแต่วันแรกควรอัปเดตทันทีเมื่อเริ่มใช้งาน เพราะ Apple ระบุว่าเป็นช่องโหว่ที่มีการเปิดเผยต่อสาธารณะแล้ว ขณะเดียวกันบริษัทยังยืนยันก่อนหน้านี้ว่านับจากเดือนหน้า จะมีอัปเดตซอฟต์แวร์เพิ่มการรองรับ security accessories ให้ Siri AI บน HomeView หลังจากฟีเจอร์นี้ยังไม่อนุญาตให้สั่งปลดล็อกประตูหรือเปิดประตูโรงรถด้วยเสียงในตอนนี้