อย่าหลงเชื่อความน่ารักของเอเจนต์ AI จนละเลยความปลอดภัยของข้อมูล
บทความชี้ให้เห็นว่าแม้เอเจนต์ AI รุ่นใหม่จะถูกออกแบบมาให้ดูเป็นมิตร น่ารัก และเข้าถึงง่าย แต่ผู้ใช้ไม่ควรตีความว่ามันปลอดภัยพอจนสามารถแชร์ข้อมูลส่วนตัวได้อย่างไม่ระวัง ประเด็นหลักคือ “หน้าตา” หรือโทน…
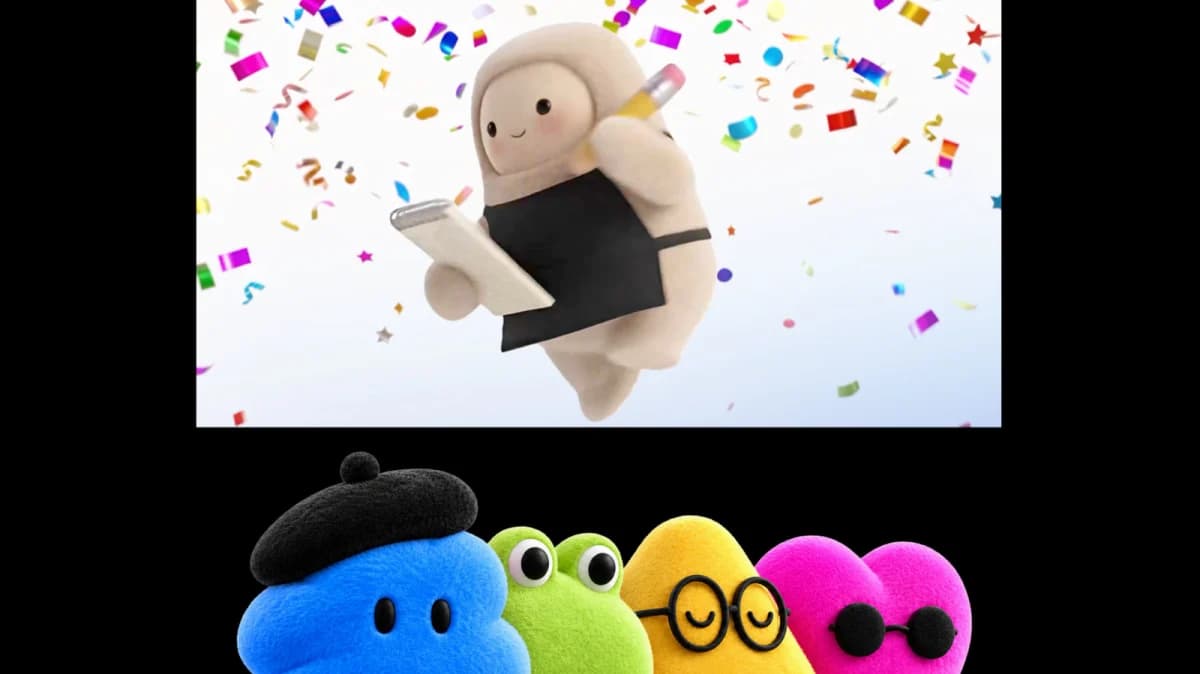
บทความชี้ให้เห็นว่าแม้เอเจนต์ AI รุ่นใหม่จะถูกออกแบบมาให้ดูเป็นมิตร น่ารัก และเข้าถึงง่าย แต่ผู้ใช้ไม่ควรตีความว่ามันปลอดภัยพอจนสามารถแชร์ข้อมูลส่วนตัวได้อย่างไม่ระวัง ประเด็นหลักคือ “หน้าตา” หรือโทนการสื่อสารของ AI ไม่ได้สะท้อนความเสี่ยงจริงที่อยู่เบื้องหลังการเก็บ ใช้ และประมวลผลข้อมูลของผู้ใช้
ผู้เขียนเตือนว่าเมื่อเครื่องมือ AI เริ่มทำงานคล้ายผู้ช่วยส่วนตัวมากขึ้น มันมักต้องขอสิทธิ์เข้าถึงข้อมูลจำนวนมาก ไม่ว่าจะเป็นข้อความ อีเมล ปฏิทิน ไฟล์ หรือบริบทการใช้งานต่าง ๆ เพื่อทำงานได้ดีขึ้น แต่ความสะดวกนี้ก็มาพร้อมความเสี่ยง เพราะข้อมูลที่ป้อนเข้าไปอาจถูกนำไปใช้ฝึกโมเดล ถูกเก็บไว้ในระบบ หรือถูกเปิดเผยมากกว่าที่ผู้ใช้คาดคิด
เนื้อหาย้ำว่าปัญหาไม่ได้อยู่แค่เรื่องข้อมูลรั่วไหลแบบดั้งเดิม แต่รวมถึงความไม่ชัดเจนว่าผู้ให้บริการ AI จะจัดการข้อมูลอย่างไร ใครเข้าถึงได้ และเก็บไว้นานแค่ไหน ผู้ใช้จำนวนมากอาจยินยอมให้สิทธิ์โดยไม่อ่านเงื่อนไข เพราะถูกชวนให้รู้สึกว่าเป็นเครื่องมือช่วยงานที่เป็นมิตร ซึ่งอาจทำให้ประเมินความเสี่ยงต่ำเกินจริง
บทความจึงเสนอแนวคิดให้ผู้ใช้ระมัดระวังเหมือนใช้งานบริการดิจิทัลทั่วไป: แยกข้อมูลอ่อนไหวออกจากข้อมูลที่ไม่จำเป็น จำกัดสิทธิ์การเข้าถึงเท่าที่ต้องใช้ และคิดก่อนป้อนรายละเอียดส่วนตัวหรือข้อมูลการทำงานที่เป็นความลับ แม้ AI จะดูน่าเอ็นดูหรือ “คุยง่าย” เพียงใดก็ตาม
ในภาพรวม บทความนี้เป็นการเตือนเชิงสิทธิส่วนบุคคลและความปลอดภัยข้อมูลในยุคที่เอเจนต์ AI เริ่มกลายเป็นสินค้าแมส โดยสาระสำคัญคือความเป็นมิตรของอินเทอร์เฟซไม่ควรทำให้ผู้ใช้ลดมาตรฐานการปกป้องข้อมูลของตัวเองลง