Gigabyte ออกแพตช์แก้ช่องโหว่ใน Control Center ที่เสี่ยงเปิดทางโจมตีระดับเคอร์เนล
Gigabyte ออกประกาศเตือนผู้ใช้ซอฟต์แวร์ Gigabyte Control Center (GCC) ให้รีบอัปเดตเป็นเวอร์ชันล่าสุด หลังพบช่องโหว่ด้านความปลอดภัยในไดรเวอร์ระดับเคอร์เนล 2 ตัวที่มากับซอฟต์แวร์ ได้แก่ GVCIDrv64.sys และ…
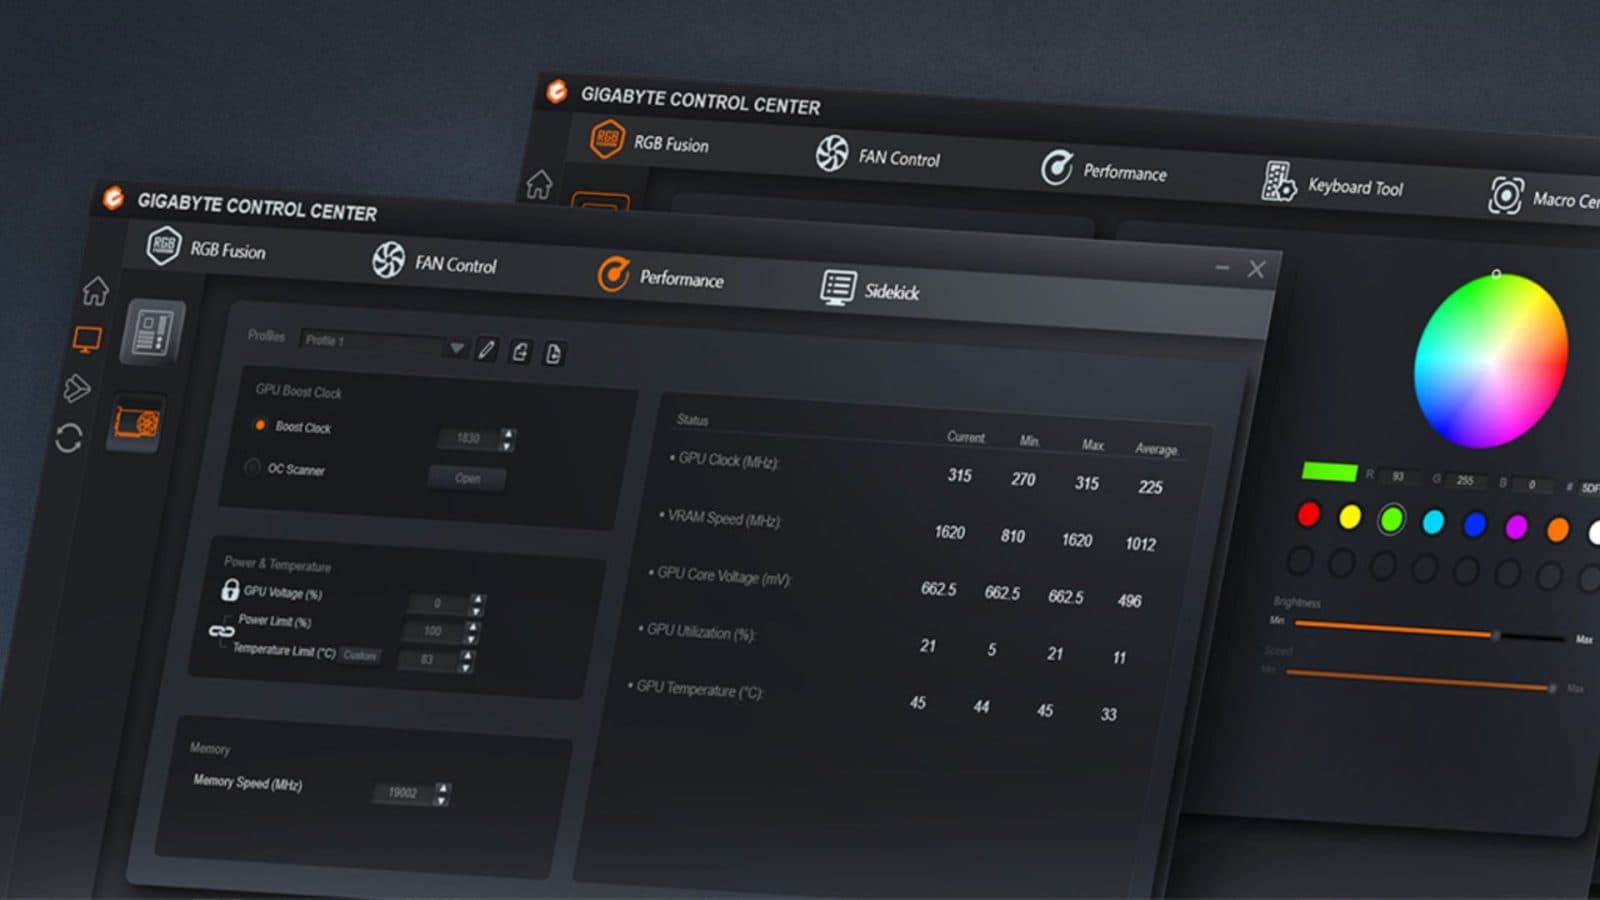
Gigabyte ออกประกาศเตือนผู้ใช้ซอฟต์แวร์ Gigabyte Control Center (GCC) ให้รีบอัปเดตเป็นเวอร์ชันล่าสุด หลังพบช่องโหว่ด้านความปลอดภัยในไดรเวอร์ระดับเคอร์เนล 2 ตัวที่มากับซอฟต์แวร์ ได้แก่ GVCIDrv64.sys และ gdrv3.sys ซึ่งเป็นส่วนที่ใช้จัดการฮาร์ดแวร์ของเมนบอร์ดและมักถูกติดตั้งควบคู่กับผลิตภัณฑ์ของบริษัท
บริษัทระบุว่าปัญหาเกิดจากการควบคุมสิทธิ์ในส่วน IOCTL ของไดรเวอร์ไม่รัดกุมพอ และมีการตรวจสอบอินพุตที่ไม่สมบูรณ์ ทำให้ผู้โจมตีที่มีสิทธิ์ใช้งานภายในเครื่องอยู่แล้วสามารถส่งคำสั่งที่ถูกออกแบบมาเป็นพิเศษเพื่อทำงานที่ไม่ได้รับอนุญาตได้ เช่น เข้าถึงหน่วยความจำกายภาพโดยตรง หรือสั่งงานฮาร์ดแวร์โดยตรง ซึ่งอาจทำให้ข้ามกลไกป้องกันสำคัญของระบบและขยับสิทธิ์ขึ้นไปถึงระดับเคอร์เนลได้
Gigabyte ระบุว่าแม้ความเสี่ยงจะอยู่ในสถานการณ์ที่ต้องมีผู้โจมตีเข้าถึงเครื่องในระดับผู้ใช้ภายในก่อน แต่ในเชิงความปลอดภัยถือเป็นเรื่องที่ควรรีบแก้ไข เพราะช่องโหว่ประเภทไดรเวอร์เคอร์เนลมักถูกนำไปใช้เป็นช่องทางยกระดับสิทธิ์หรือหลบเลี่ยงการป้องกันของระบบปฏิบัติการได้
บริษัทได้ให้เครดิตนักวิจัยด้านความปลอดภัยสองรายที่ค้นพบปัญหานี้ พร้อมแจ้งว่ามีการออกเวอร์ชันแก้ไขแล้ว โดย GCC รุ่น 26.08.28.01, GBT_VGA_26.08.24.01 หรือใหม่กว่าจะมีมาตรการป้องกันติดตั้งอยู่ ขณะที่รุ่นปัจจุบันที่ระบุคือ 26.09.10.01
แนวทางแก้ไขที่ Gigabyte นำมาใช้รวมถึงการจำกัดสิทธิ์เข้าถึงอุปกรณ์ของไดรเวอร์ให้เฉพาะบัญชีระบบที่ได้รับอนุญาต การถอดฟังก์ชันเสี่ยงที่ไม่จำเป็นออก การเพิ่มการตรวจสอบสิทธิ์ก่อนเข้าถึงฟังก์ชันเกี่ยวกับฮาร์ดแวร์ และการตรวจสอบพารามิเตอร์ของ IOCTL อย่างเข้มงวดมากขึ้น
สำหรับผู้ใช้เมนบอร์ด Gigabyte ที่ติดตั้ง GCC อยู่ ข่าวนี้สะท้อนว่าซอฟต์แวร์ควบคุมอุปกรณ์ของผู้ผลิตเองก็อาจกลายเป็นจุดอ่อนด้านความปลอดภัยได้ หากไม่ได้รับการดูแลและอัปเดตสม่ำเสมอ ดังนั้นการอัปเดตเป็นเวอร์ชันล่าสุดจึงเป็นขั้นตอนสำคัญที่สุดในตอนนี้