Google ออกแพตช์ช่องโหว่ Pixel หลังพบถูกใช้โจมตีแบบเจาะจง
Google ระบุว่าพบช่องโหว่ในโมเด็มของโทรศัพท์ Pixel ที่ถูกนำไปใช้โจมตีจริงในลักษณะจำกัดและมุ่งเป้าหมายเฉพาะ ก่อนจะออกอัปเดตแก้ไขความปลอดภัยให้ผู้ใช้ทันที ช่องโหว่นี้ถูกจัดอยู่ในกลุ่มที่ร้ายแรง เพราะเปิด…
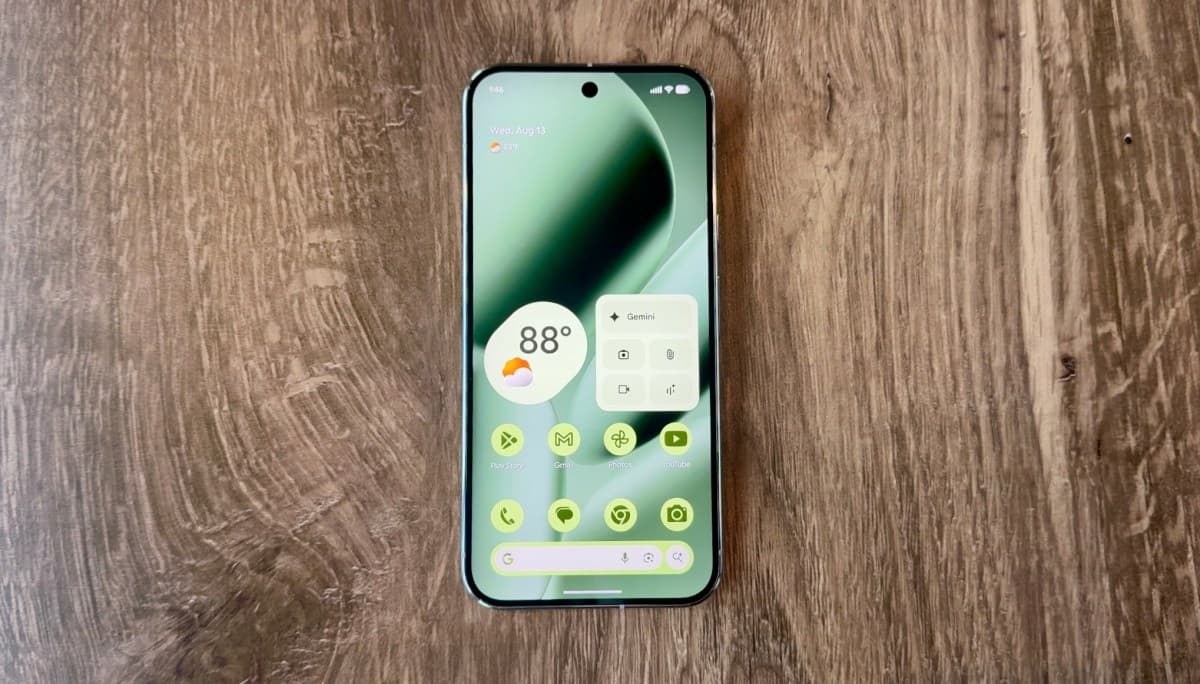
Google ระบุว่าพบช่องโหว่ในโมเด็มของโทรศัพท์ Pixel ที่ถูกนำไปใช้โจมตีจริงในลักษณะจำกัดและมุ่งเป้าหมายเฉพาะ ก่อนจะออกอัปเดตแก้ไขความปลอดภัยให้ผู้ใช้ทันที ช่องโหว่นี้ถูกจัดอยู่ในกลุ่มที่ร้ายแรง เพราะเปิดทางให้ผู้โจมตีสามารถยกระดับสิทธิ์ได้โดยไม่ต้องอาศัยการกระทำจากผู้ใช้ หรือที่เรียกว่า zero-click
ประเด็นสำคัญคือปัญหานี้อยู่ในส่วนของโมเด็ม ซึ่งเป็นชิ้นส่วนสำคัญที่ใช้จัดการการสื่อสารเครือข่ายของเครื่อง หากถูกเจาะได้ ผู้โจมตีอาจข้ามขอบเขตการป้องกันด้านความปลอดภัยของโมเด็มและเข้าถึงระบบในระดับที่สูงกว่าเดิม ทำให้ความเสี่ยงไม่ได้จำกัดเพียงข้อมูลบางส่วน แต่ครอบคลุมความปลอดภัยโดยรวมของอุปกรณ์
แม้ Google จะไม่ได้เปิดเผยรายละเอียดเชิงเทคนิคมากนัก แต่การยืนยันว่ามีการใช้งานช่องโหว่จริงในโลกภายนอก บ่งชี้ว่าการโจมตีลักษณะนี้มีความเฉพาะเจาะจงและน่าจะมุ่งไปยังเป้าหมายบางกลุ่มมากกว่าผู้ใช้ทั่วไปในวงกว้าง อย่างไรก็ตาม เหตุการณ์นี้สะท้อนว่าผู้ใช้สมาร์ตโฟนยังคงเผชิญความเสี่ยงจากช่องโหว่ระดับระบบที่อาจถูกนำไปใช้ก่อนที่ผู้ผลิตจะตรวจพบ
การออกแพตช์อย่างรวดเร็วช่วยลดโอกาสถูกโจมตีเพิ่มเติม แต่ผู้ใช้ Pixel ยังคงถูกแนะนำให้ติดตั้งอัปเดตความปลอดภัยล่าสุดโดยเร็วที่สุด เนื่องจากช่องโหว่ระดับ zero-day ที่ถูกใช้จริงมักเป็นภัยคุกคามที่ต้องรีบปิดก่อนถูกขยายผลเป็นวงกว้าง
เหตุการณ์นี้ตอกย้ำความสำคัญของการอัปเดตอุปกรณ์เป็นประจำ โดยเฉพาะสมาร์ตโฟนที่เป็นจุดศูนย์กลางของข้อมูลส่วนตัว การสื่อสาร และการยืนยันตัวตนของผู้ใช้ในชีวิตประจำวัน