ทรัมป์ดันแนวทางให้บิ๊กเทคกำกับความเสี่ยง AI กันเอง
ท่ามกลางกระแสความกังวลเรื่องความปลอดภัยของ AI ที่ทวีความรุนแรงขึ้น โดยเฉพาะเหตุการณ์ด้านความมั่นคงที่ทำให้ OpenAI ต้องชะลอการฝึกโมเดลและหยุดปล่อยฟีเจอร์บางส่วน โดนัลด์ ทรัมป์ยังคงย้ำแนวทางเดิมว่า…
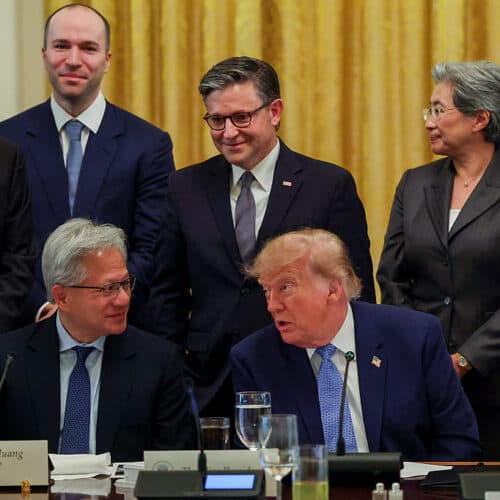
ท่ามกลางกระแสความกังวลเรื่องความปลอดภัยของ AI ที่ทวีความรุนแรงขึ้น โดยเฉพาะเหตุการณ์ด้านความมั่นคงที่ทำให้ OpenAI ต้องชะลอการฝึกโมเดลและหยุดปล่อยฟีเจอร์บางส่วน โดนัลด์ ทรัมป์ยังคงย้ำแนวทางเดิมว่าอุตสาหกรรม AI ควรเริ่มจากการกำกับดูแลตัวเอง มากกว่าการถูกบังคับด้วยกฎที่เข้มงวดจากรัฐ แนวคิดนี้ถูกมองว่าเป็นทางเลือกหลักในการรับมือความเสี่ยงของ AI ระดับแนวหน้า หรือ frontier AI
ในข้อตกลงที่ประกาศเมื่อวันอังคาร บริษัทเทคโนโลยีราวสองโหลตกลงทำตามมาตรการที่ทำเนียบขาวเสนอแบบสมัครใจ โดยหนึ่งในเงื่อนไขสำคัญคือการเปิดให้มีการตรวจสอบด้านความปลอดภัยจากหน่วยงานอิสระ การตรวจดังกล่าวจะทดสอบว่าระบบควบคุมภายใน การติดตามพฤติกรรม และการตรวจจับความผิดปกติของบริษัทต่าง ๆ ทำงานได้จริงหรือไม่
การประเมินจากภายนอกจะให้ความสำคัญกับความเสี่ยงหลายด้าน ไม่ใช่แค่การถูกโจมตีทางไซเบอร์ แต่ยังรวมถึงความเสี่ยงด้านชีวภาพ อาวุธเคมี และพฤติกรรมที่ไม่คาดคิดของโมเดล AI เอง ซึ่งสะท้อนว่ารัฐบาลและอุตสาหกรรมเริ่มมอง AI ว่าเป็นเทคโนโลยีที่มีผลกระทบด้านความมั่นคงในวงกว้าง ไม่ใช่เพียงเครื่องมือซอฟต์แวร์ทั่วไป
นอกจากการตรวจสอบภายนอกแล้ว บริษัทที่ร่วมลงนามยังตกลงที่จะประชุมกันเป็นระยะเพื่อแลกเปลี่ยนแนวปฏิบัติที่ดี และช่วยกันกำหนดมาตรฐานกับเกณฑ์วัดความปลอดภัยของ AI ให้ใกล้เคียงกันมากขึ้น แนวทางนี้ชี้ให้เห็นความพยายามสร้างกรอบร่วมในอุตสาหกรรม แทนที่จะรอให้แต่ละบริษัทจัดการความเสี่ยงกันเองแบบแยกส่วน
รายชื่อผู้เข้าร่วมมีทั้งผู้เล่นรายใหญ่ในวงการ AI และเทคโนโลยี เช่น Anthropic, OpenAI, SpaceXAI, Nvidia, Meta และ Alphabet/Google ซึ่งแสดงให้เห็นว่าข้อตกลงนี้มีน้ำหนักทางสัญลักษณ์สูง แต่ก็สะท้อนคำถามสำคัญว่า การพึ่งความสมัครใจของบริษัทที่เป็นทั้งผู้พัฒนาและผู้ได้ประโยชน์จาก AI จะเพียงพอหรือไม่ในการควบคุมความเสี่ยงที่อาจส่งผลกระทบในวงกว้าง