กูเกิลรื้อเครือข่ายบอตเน็ตบนกล่อง Android TV กว่า 1.3 ล้านเครื่อง
Google Threat Intelligence Group เปิดเผยว่าได้ยุติการทำงานของบอตเน็ตขนาดใหญ่ชื่อ x.cpe ซึ่งเคยแพร่กระจายอยู่บนอุปกรณ์ Android TV มากกว่า 1.3 ล้านเครื่องในช่วงที่มีการติดเชื้อสูงสุด ประเด็นสำคัญคือ…
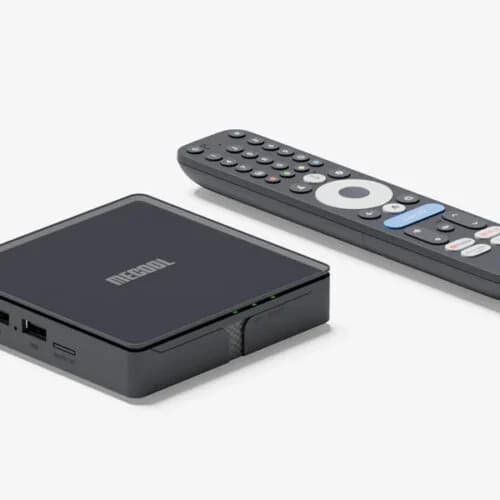
Google Threat Intelligence Group เปิดเผยว่าได้ยุติการทำงานของบอตเน็ตขนาดใหญ่ชื่อ x.cpe ซึ่งเคยแพร่กระจายอยู่บนอุปกรณ์ Android TV มากกว่า 1.3 ล้านเครื่องในช่วงที่มีการติดเชื้อสูงสุด ประเด็นสำคัญคืออุปกรณ์จำนวนมากเป็นกล่องที่ได้รับการรับรองจากกูเกิลอย่างเป็นทางการ ไม่ใช่เครื่องเถื่อนหรืออุปกรณ์นอกระบบตามที่มักพบในกรณีมัลแวร์ลักษณะนี้
กูเกิลอธิบายว่ากลไกตรวจสอบความปลอดภัยที่ใช้รับรองอุปกรณ์ไม่สามารถจับสัญญาณอันตรายได้ เนื่องจากผู้โจมตีใช้เทคนิคการซ่อนร่องรอยและทำให้โค้ดตรวจจับยาก โดยบริษัทผู้ผลิตที่อยู่ในเซินเจิ้นอย่าง Videostrong Technology ถูกระบุว่าเกี่ยวข้องกับการทำให้มัลแวร์หลบเลี่ยงการคัดกรองได้ โดยอุปกรณ์ที่ได้รับผลกระทบส่วนใหญ่จำหน่ายภายใต้แบรนด์ MECOOL
รูปแบบการโจมตีไม่ใช่การฝังมัลแวร์ลงไปตั้งแต่แรกแบบตรงไปตรงมา แต่เริ่มจากอุปกรณ์ที่ผ่านขั้นตอนตั้งค่าและเชื่อมต่อออนไลน์แล้ว จากนั้นจึงมีการใช้ช่องทางลับหรือแบ็กดอร์เพื่อสั่งติดตั้งมัลแวร์เพิ่มเติมภายหลัง วิธีนี้ช่วยหลบการตรวจจับในขั้นตอนการรับรองอุปกรณ์ และทำให้เครื่องดูเหมือนใช้งานปกติในช่วงแรก
เมื่ออุปกรณ์ออนไลน์แล้ว จะมีแอปตัวเล็กชื่อ x.cpe หรือ com.oemservice ติดต่อกลับไปยังผู้ควบคุม แม้แพ็กเกจนี้จะไม่ได้มีความสามารถอันตรายโดยตรง แต่มีสิทธิ์ระดับระบบเพียงพอสำหรับติดตั้งโมดูลมัลแวร์อื่นตามคำสั่งของผู้ปฏิบัติการได้ ทำให้บอตเน็ตสามารถอัปเดตฟังก์ชันและขยายความสามารถได้อย่างยืดหยุ่น
กูเกิลยังระบุว่าแอปดังกล่าวมีหน้าที่ปิด Play Protect ซึ่งเป็นระบบป้องกันของบริษัทที่ปกติจะช่วยแจ้งเตือนหรือบล็อกแพ็กเกจที่น่าสงสัย เมื่อกลไกนี้ถูกปิด การติดตั้งโมดูลอันตรายแบบเงียบ ๆ จึงทำได้ง่ายขึ้นและตรวจจับยากขึ้นอีกระดับ
กรณีนี้สะท้อนว่าห่วงโซ่ความปลอดภัยของอุปกรณ์ที่ผ่านการรับรองยังมีช่องโหว่ได้ หากมีการใช้กลยุทธ์ซ่อนตัวในระดับเฟิร์มแวร์หรือหลังการติดตั้ง นอกจากนี้ยังตอกย้ำความเสี่ยงของอุปกรณ์สมาร์ททีวีและกล่องสตรีมมิงที่เชื่อมต่ออินเทอร์เน็ตตลอดเวลา ซึ่งอาจถูกนำไปใช้เป็นทรัพยากรของบอตเน็ตได้โดยที่เจ้าของไม่รู้ตัว