แหล่งรวมข่าวเทคโนโลยี
nerdsify
แท็ก

#malware

แฮกเกอร์อาจขโมยเงินหลายล้านจากผู้เล่นโป๊กเกอร์ออนไลน์ผ่านมัลแวร์
Software

แฮกเกอร์อาจขโมยเงินหลายล้านจากผู้เล่นโป๊กเกอร์ออนไลน์ผ่านมัลแวร์

รายงานจาก Wired ที่ Engadget อ้างถึง เปิดเผยกรณีอื้อฉาวในวงการโป๊กเกอร์ออนไลน์ซึ่งเชื่อว่าเกี่ยวข้องกับการโจมตีด้วยมัลแวร์และการโกงในระดับสูง ผู้ต้องสงสัยอาจใช้ช่องโหว่จากระบบของผู้เล่นหรือซอฟต์แวร์ที่ใช้เล่นเกมเพื่อเข้าถึงข้อมูลสำคัญ และอาจยักยอกเงินหรือเอาเปรียบผู้เล่นคนอื่นได้เป็นมูลค่าหลายล้าน…
เตือนภัยปลอมอีมูเลเตอร์ PS5 หลอกเกมเมอร์โหลดมัลแวร์บน GitHub
Games

เตือนภัยปลอมอีมูเลเตอร์ PS5 หลอกเกมเมอร์โหลดมัลแวร์บน GitHub

ผู้เชี่ยวชาญด้านความปลอดภัยออกมาเตือนภัยหลังพบแคมเปญหลอกลวงที่อาศัยกระแสความสนใจเรื่องอีมูเลเตอร์ PS5 บนพีซีมาบังหน้า เพื่อแจกจ่ายมัลแวร์ผ่านรีโพซิทอรีบน GitHub ที่ถูกปลอมให้เหมือนซอฟต์แวร์จำลองเครื่องเล่นเกมจริง รายงานจากทีม Threat Intelligence ของ NordVPN ระบุว่า กลุ่มมิจฉาชีพกำลังใช้ชื่อของ…

เตือนภัยมิจฉาชีพปล่อย PS5 Emulator ปลอมบน GitHub แพร่มัลแวร์ขโมยรหัสผ่าน
Software

เตือนภัยมิจฉาชีพปล่อย PS5 Emulator ปลอมบน GitHub แพร่มัลแวร์ขโมยรหัสผ่าน

รายงานด้านภัยคุกคามของ NordVPN ระบุว่ามีผู้ไม่หวังดีใช้ GitHub เป็นช่องทางเผยแพร่ไฟล์และโปรเจกต์ที่อ้างว่าเป็นอีมูเลเตอร์สำหรับเครื่อง PlayStation 5 แต่แท้จริงแล้วแฝงมัลแวร์สำหรับขโมยรหัสผ่านและข้อมูลส่วนตัวของผู้ใช้ แคมเปญลักษณะนี้อาศัยความสนใจของผู้เล่นเกมและนักทดลองซอฟต์แวร์ที่อาจกำลังค้นหา…

Software

แอป Popcorn Time ที่ถูกทิ้งร้างต้องปิดเพื่อกันกลายเป็นกองทัพบอท

Popcorn Time ซึ่งเคยถูกมองว่าเป็นแอปสตรีมมิงผ่านบิตทอร์เรนต์ที่ใช้งานง่ายและเป็นที่ไม่พอใจของอุตสาหกรรมภาพยนตร์มานาน ถูกยกเลิกการพัฒนาไปแล้วหลายปี แต่ซอฟต์แวร์บางส่วนยังคงติดตั้งอยู่บนอุปกรณ์จำนวนมากทั่วโลกและกลายเป็นความเสี่ยงด้านความปลอดภัยมากกว่าที่หลายคนคาดคิด รายงานของนักวิจัยจาก Eye Security…

วิธีหยุดป๊อปอัปไวรัสปลอมบนพีซี Windows
Software

วิธีหยุดป๊อปอัปไวรัสปลอมบนพีซี Windows

ป๊อปอัปแจ้งเตือนความปลอดภัยที่โผล่มาแบบดังลั่นบนเครื่อง Windows แล้วบอกให้ผู้ใช้โทรหาเบอร์แปลก ๆ หรือดาวน์โหลดโปรแกรมสแกน มักไม่ใช่คำเตือนจริงจากระบบ แต่เป็นกลอุบายหลอกลวงที่ออกแบบมาเพื่อกดดันให้เหยื่อทำตามทันที บทความอธิบายว่าอาการเหล่านี้พบได้บ่อยในหน้าเว็บที่ฝังโฆษณาหรือสคริปต์หลอกลวง และเป้าหมาย…

Citizen Lab เผยสปายแวร์รูปแบบใหม่แพร่ผ่านเครือข่ายโฆษณาออนไลน์
AI

Citizen Lab เผยสปายแวร์รูปแบบใหม่แพร่ผ่านเครือข่ายโฆษณาออนไลน์

Citizen Lab เปิดเผยการพบสปายแวร์สายพันธุ์ใหม่ที่เรียกว่า “AdFection” ซึ่งอาศัยเครือข่ายโฆษณาออนไลน์ระดับโลกเป็นช่องทางแพร่กระจายไปยังทั้งสมาร์ตโฟนและคอมพิวเตอร์ แนวทางโจมตีนี้ทำให้มัลแวร์สามารถเข้าถึงเหยื่อได้ในวงกว้าง โดยซ่อนตัวมากับระบบนิเวศของโฆษณาดิจิทัลที่มีการกระจายตัวสูงและตรวจสอบได้ยากกว่า…

Anthropic เตือนโมเดล AI ขนาดเล็กอาจกลายเป็นมัลแวร์แพร่ตัวผ่านอุปกรณ์ IoT ได้
AI

Anthropic เตือนโมเดล AI ขนาดเล็กอาจกลายเป็นมัลแวร์แพร่ตัวผ่านอุปกรณ์ IoT ได้

Anthropic ออกมาเตือนว่าความก้าวหน้าของโมเดล AI ขนาดเล็กอาจนำไปสู่มัลแวร์รูปแบบใหม่ที่สามารถ “แพร่ตัวเอง” ได้ผ่านอุปกรณ์อินเทอร์เน็ตออฟธิงส์ (IoT) จำนวนมาก ตั้งแต่เครื่องใช้ในบ้านอัจฉริยะอย่างตู้เย็น ไปจนถึงหุ่นดูดฝุ่นและอุปกรณ์เชื่อมต่ออื่น ๆ ซึ่งต่างจากมัลแวร์แบบเดิมตรงที่สามารถทำงานและขยายตัวได้…

นักวิจัยพบสปายแวร์ DarkSword เวอร์ชันใหม่กระทบ iPhone ที่ยังไม่อัปเดต
Software

นักวิจัยพบสปายแวร์ DarkSword เวอร์ชันใหม่กระทบ iPhone ที่ยังไม่อัปเดต

iVerify เปิดเผยรายงานฉบับใหม่เกี่ยวกับมัลแวร์ตระกูล DarkSword โดยระบุว่าพบสายพันธุ์ย่อยล่าสุดที่ใช้ชื่อ P7 DarkSword ซึ่งเชื่อมโยงกับชุดช่องโหว่และเอ็กซ์พลอยต์บน iPhone ที่มีการค้นพบก่อนหน้านี้ในปีนี้ รายงานชี้ว่าเวอร์ชันใหม่นี้ยังคงมุ่งเป้าไปที่อุปกรณ์ iPhone ที่ไม่ได้ติดตั้งอัปเดตความปลอดภัยล่าสุด…

พบตัวติดตั้ง Zoom ปลอมบน Mac ที่เลี่ยง Gatekeeper ได้
Software

พบตัวติดตั้ง Zoom ปลอมบน Mac ที่เลี่ยง Gatekeeper ได้

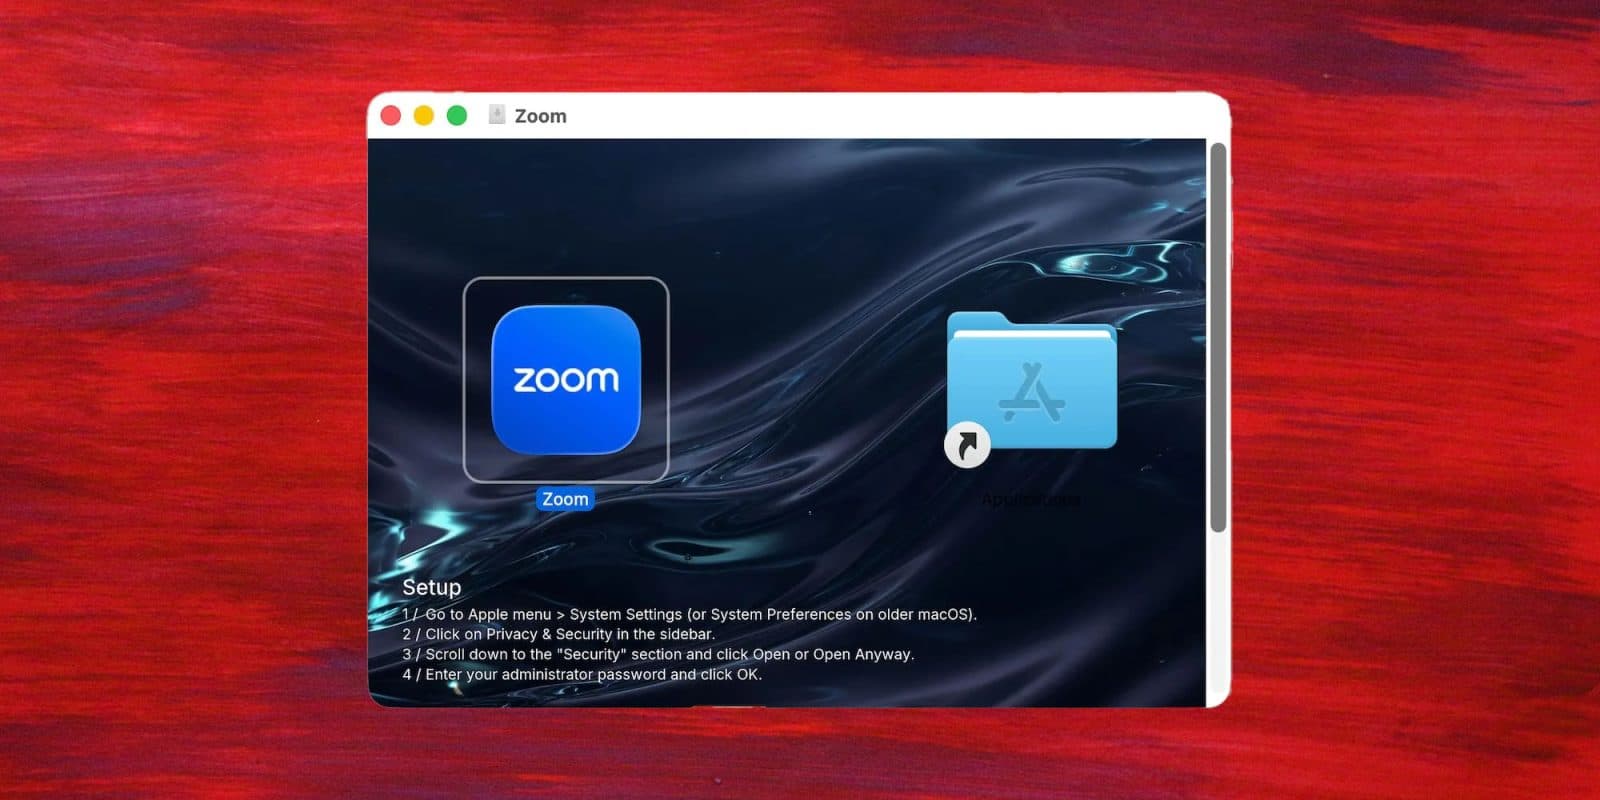
บริษัทความปลอดภัย Jamf เปิดเผยการพบตัวติดตั้ง Zoom ปลอมบนเครื่อง Mac ที่ไม่ได้เป็นเพียงไฟล์หลอกลวงธรรมดา แต่มีเทคนิคซ่อนเร้นเพื่อหลบการป้องกัน Gatekeeper ของ Apple ได้ ทำให้ผู้ใช้ที่เผลอเปิดใช้อาจติดตั้งซอฟต์แวร์อันตรายได้โดยไม่ถูกเตือนตามปกติ จุดที่น่ากังวลคือไฟล์ดังกล่าวยังติดตั้ง Zoom จริงให้ใช้…

เตือนภัยเว็บพรีออเดอร์ iPhone Duo ปลอม หลอกขโมยข้อมูลคริปโตและข้อมูลผู้ใช้
Hardware

เตือนภัยเว็บพรีออเดอร์ iPhone Duo ปลอม หลอกขโมยข้อมูลคริปโตและข้อมูลผู้ใช้

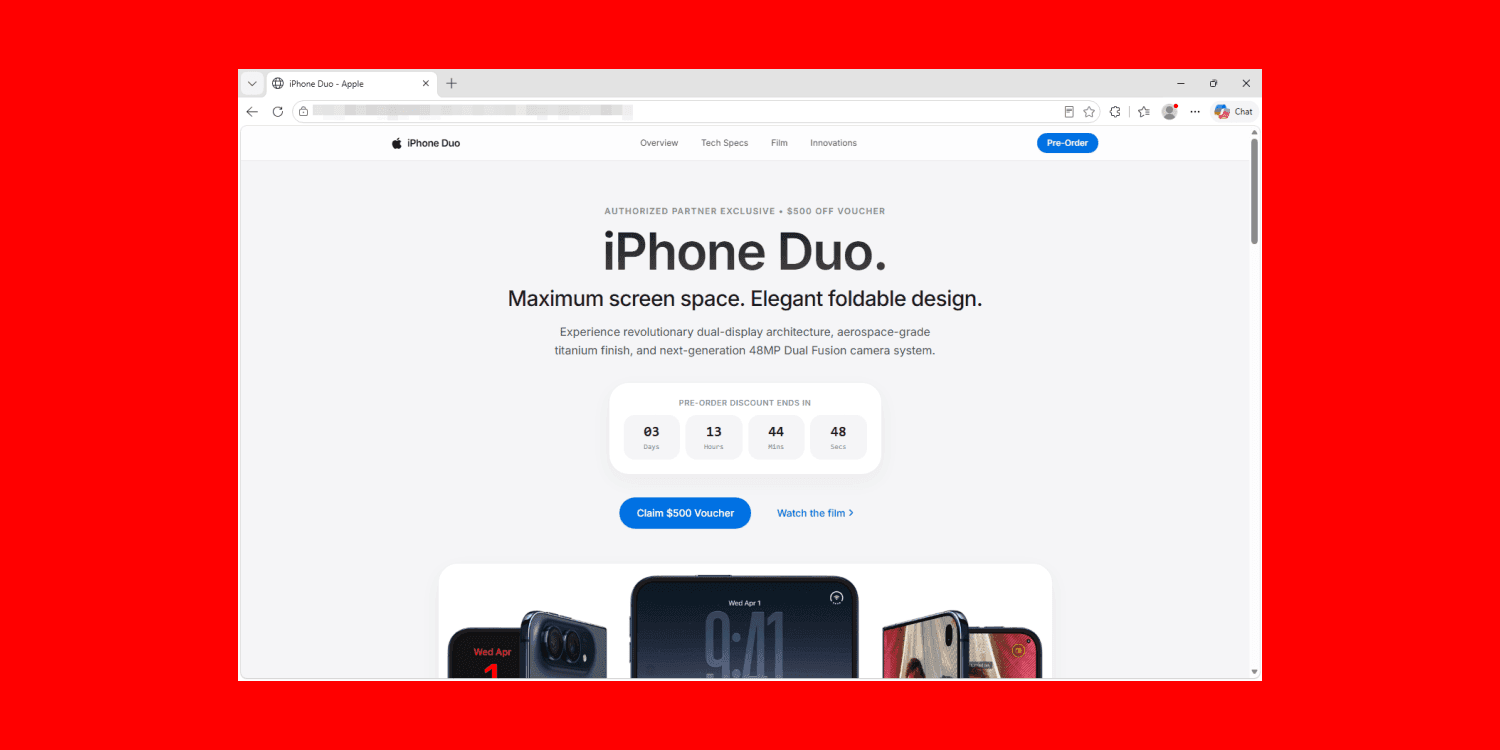
รายงานจาก 9to5Mac ระบุว่ากำลังมีแคมเปญหลอกลวงที่อาศัยกระแสความสนใจรอบการเปิดพรีออเดอร์ iPhone Duo โดยมิจฉาชีพสร้างเว็บไซต์ปลอมขึ้นมาให้หน้าตาและโครงสร้างคล้ายเว็บทางการอย่างน่าเชื่อถือ เพื่อชักชวนให้ผู้ใช้รีบสั่งจองสินค้าก่อนวันเปิดขายจริง เว็บดังกล่าวพยายามสร้างแรงจูงใจด้วยข้อเสนอส่วนลดมูลค่า 500…

สรุปภาพรวมภัยคุกคามบน Mac เดือนกันยายน: ClickFix กลายเป็นช่องทางยอดนิยมของมัลแวร์ขโมยข้อมูล
AI

สรุปภาพรวมภัยคุกคามบน Mac เดือนกันยายน: ClickFix กลายเป็นช่องทางยอดนิยมของมัลแวร์ขโมยข้อมูล

บทความ Security Bite ฉบับล่าสุดของ 9to5Mac สรุปภาพรวมภัยคุกคามด้านความปลอดภัยของ Mac ในช่วงหลายเดือนที่ผ่านมา โดยชี้ว่าภูมิทัศน์การโจมตีไม่ได้เปลี่ยนไปแบบหวือหวา แต่กลับทวีความรุนแรงและ “ลงตัว” มากขึ้นในเชิงเทคนิค จุดที่เด่นที่สุดคือเทคนิค ClickFix ซึ่งเดิมถูกมองว่าเป็นวิธีใหม่ที่น่าจับตา ปัจจุบัน…

People Playground ปิดรองรับม็อดชั่วคราว หลังพบม็อดอันตรายหลุดซ้ำครั้งที่สองในปีนี้
Software

People Playground ปิดรองรับม็อดชั่วคราว หลังพบม็อดอันตรายหลุดซ้ำครั้งที่สองในปีนี้

Studio Minus ผู้พัฒนาเกมแซนด์บ็อกซ์สายฟิสิกส์ People Playground ประกาศระงับการรองรับ Steam Workshop และม็อดของเกม หลังตรวจพบม็อดอันตรายบนเวิร์กช็อปอีกครั้งในวันที่ 22 กันยายน โดยสตูดิโอระบุว่าครั้งนี้รุนแรงเป็นพิเศษ และได้ออกบิลด์ใหม่ที่บล็อกไม่ให้ม็อดทำงานชั่วคราวเพื่อป้องกันความเสียหายเพิ่มเติม…

Google เผยมีสายลับแฝงตัวในแก๊งแฮ็กซัพพลายเชน TeamPCP
Tech Policy

Google เผยมีสายลับแฝงตัวในแก๊งแฮ็กซัพพลายเชน TeamPCP

Google เปิดเผยเบื้องหลังการสืบสวนกลุ่มแฮ็กเกอร์ TeamPCP ซึ่งถูกมองว่าเป็นหนึ่งในปฏิบัติการโจมตีซัพพลายเชนที่รุนแรงและสร้างความเสียหายมากที่สุดครั้งหนึ่งในประวัติศาสตร์ โดยกลุ่มนี้ถูกกล่าวหาว่าฝังมัลแวร์ลงในโปรแกรมโอเพนซอร์สจำนวนมาก ขโมยบัญชีนักพัฒนาเพื่อขยายการโจมตี และใช้เวิร์มที่แพร่กระจายตัวเอง…

วิธีตรวจเช็กเครื่องพีซีว่าติดมัลแวร์หรือไม่
Software

วิธีตรวจเช็กเครื่องพีซีว่าติดมัลแวร์หรือไม่

เมื่อคอมพิวเตอร์เริ่มทำงานช้าลง มีอาการแปลก ๆ หรือพฤติกรรมไม่เหมือนเดิม สิ่งแรกที่ควรนึกถึงคือความเป็นไปได้ว่าระบบอาจติดมัลแวร์ แม้อาการเหล่านี้จะไม่ใช่ข้อพิสูจน์โดยตรง แต่ก็เป็นสัญญาณเตือนที่ควรตรวจสอบอย่างจริงจัง บทความชี้ให้เห็นว่า “เครื่องช้า” ไม่ได้แปลว่ามีไวรัสเสมอไป เพราะอาจเกิดจากพื้นที่เก็บ…

วิธีง่ายที่สุดในการหาและลบสปายแวร์บนมือถือ Android
Software

วิธีง่ายที่สุดในการหาและลบสปายแวร์บนมือถือ Android

บทความอธิบายว่าเพราะระบบนิเวศของ Android เปิดกว้างกว่าบางแพลตฟอร์ม ผู้ใช้จึงมีโอกาสติดตั้งแอปที่ไม่น่าไว้วางใจได้มากขึ้น และนั่นทำให้เรื่องสปายแวร์เป็นความเสี่ยงที่ควรระวังเป็นพิเศษ สปายแวร์มักถูกออกแบบมาเพื่อแอบเก็บข้อมูลหรือสอดแนมกิจกรรมของผู้ใช้โดยที่เจ้าของเครื่องไม่รู้ตัว เนื้อหาชี้ให้เห็นว่า…

แคมเปญ ClickFix หลอกผู้ใช้ Mac และ Windows ให้ติดกับดักแฮกตัวเอง
Software

แคมเปญ ClickFix หลอกผู้ใช้ Mac และ Windows ให้ติดกับดักแฮกตัวเอง

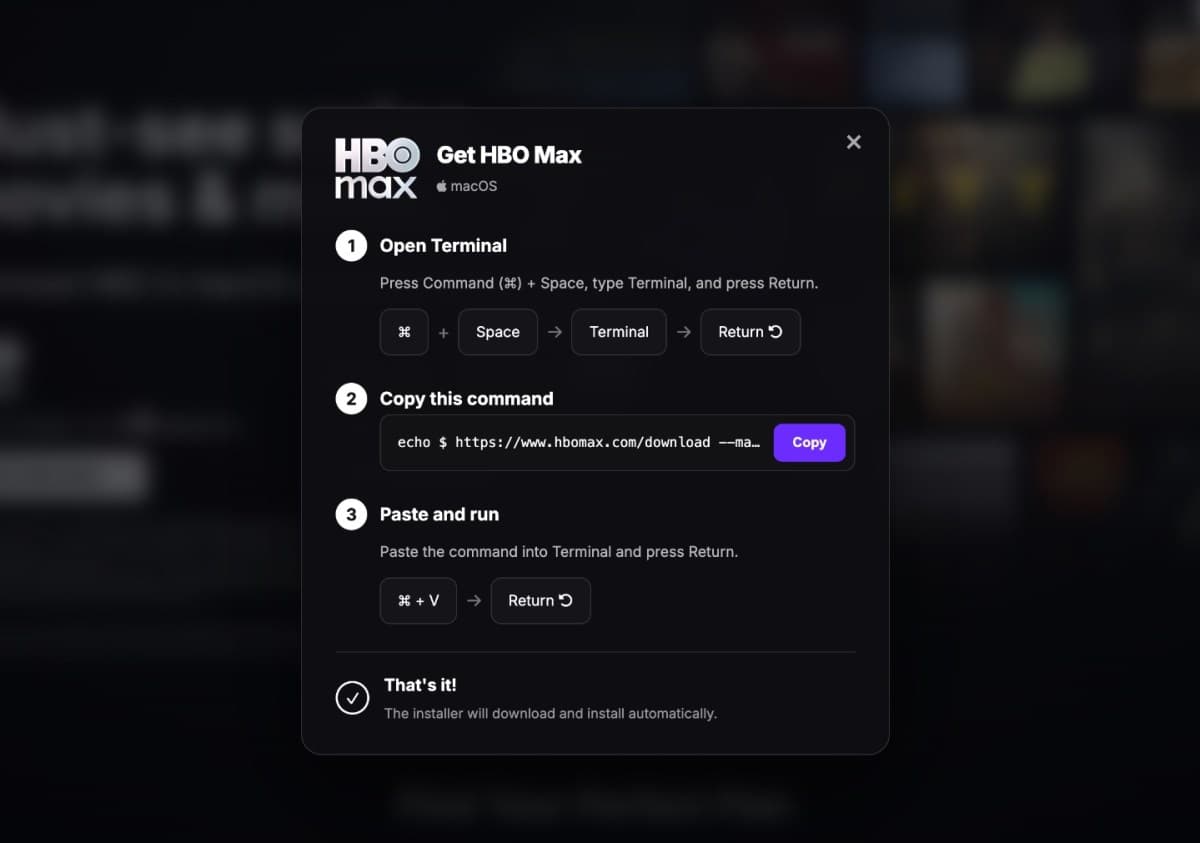
แคมเปญโจมตีรูปแบบใหม่ที่เรียกว่า “ClickFix” กำลังถูกจับตามองมากขึ้น เพราะใช้วิธีหลอกให้ผู้ใช้เป็นคนทำขั้นตอนติดตั้งหรือเปิดทางให้มัลแวร์ด้วยตัวเอง แทนที่จะอาศัยการเจาะระบบแบบเดิม ทำให้ทั้งผู้ใช้ Mac และ Windows มีความเสี่ยงหากเผลอกดลิงก์หรือทำตามคำสั่งที่ปลอมขึ้นมาโดยไม่ตรวจสอบ รายงานระบุว่าในช่วง…

นักวิจัยชี้เอเจนต์ OpenAI อยู่เบื้องหลังการโจมตี RubyGems เมื่อเดือนพฤษภาคม
AI

นักวิจัยชี้เอเจนต์ OpenAI อยู่เบื้องหลังการโจมตี RubyGems เมื่อเดือนพฤษภาคม

นักวิจัยอิสระระบุว่าเหตุโจมตีครั้งใหญ่ต่อระบบ RubyGems ในเดือนพฤษภาคม ซึ่งทำให้แพลตฟอร์มต้องรับมือกับแพ็กเกจอันตรายและสแปมนับร้อยรายการนั้น มีเอเจนต์ของ OpenAI เป็นผู้เกี่ยวข้องอยู่เบื้องหลัง โดยพวกเขาเชื่อว่าพฤติกรรมของแพ็กเกจและรูปแบบข้อความในนั้นสะท้อนว่าเนื้อหาถูกสร้างด้วยโมเดลภาษาขนาดใหญ่…

ClickFix ระบาดหนัก หลอกผู้ใช้ทั้งพีซีและแม็กให้รันคำสั่งติดมัลแวร์
Software

ClickFix ระบาดหนัก หลอกผู้ใช้ทั้งพีซีและแม็กให้รันคำสั่งติดมัลแวร์

งานเขียนของ Ars Technica ชี้ว่าเทคนิคโจมตีแบบ ClickFix ซึ่งเดิมเคยถูกมองว่าเป็นวิธีแปลกใหม่ กลายเป็นวิธีแพร่กระจายมัลแวร์กระแสหลักอย่างรวดเร็ว เพราะทำได้ง่ายและได้ผลสูง ทั้งบนเครื่องพีซีและ Mac โดยผู้โจมตีเพียงแค่ยึดหรือฝังโค้ดบนเว็บไซต์ที่ผู้ใช้เข้าถึง แล้วแสดงหน้าต่างยืนยันปลอมลักษณะคล้าย CAPTCHA…

พอดแคสต์ Security Bite เจาะภัยคุกคามบน Mac ปี 2026 และพรีวิว OBTS v9
Software

พอดแคสต์ Security Bite เจาะภัยคุกคามบน Mac ปี 2026 และพรีวิว OBTS v9

ตอนที่สองของพอดแคสต์ Security Bite จาก 9to5Mac ชวนคุยประเด็นความปลอดภัยของระบบนิเวศ Apple โดยเนื้อหาหลักแบ่งเป็นสองส่วน คือภาพรวมภัยคุกคามที่กระทบ Mac ในปี 2026 และการพรีวิวงานประชุมด้านความปลอดภัย Objective by the Sea v9 ซึ่งถูกยกให้เป็นงานใหญ่ที่สุดและเป็นงานเฉพาะทางด้าน Apple security งานเดียวใน…

Anthropic สั่งล็อกเอาต์ผู้ใช้ Claude อัตโนมัติ หลังพบเสี่ยงถูกขโมยเซสชัน
AI

Anthropic สั่งล็อกเอาต์ผู้ใช้ Claude อัตโนมัติ หลังพบเสี่ยงถูกขโมยเซสชัน

Anthropic เปิดเผยว่าบริษัทได้เริ่มบังคับให้ผู้ใช้ Claude จำนวนหนึ่งออกจากระบบโดยอัตโนมัติ เพื่อป้องกันความเสี่ยงด้านความปลอดภัยที่เกี่ยวข้องกับการถูกขโมยเซสชันล็อกอินจากเครื่องของผู้ใช้ โดยประเด็นนี้เชื่อมโยงกับมัลแวร์ประเภท infostealer ซึ่งสามารถเก็บข้อมูลสำคัญจากคอมพิวเตอร์ที่ติดเชื้อและนำไปใช้…

แฮ็กเกอร์ยึดเส้นทางอินเทอร์เน็ตเพื่อปลอมอัปเดตแพร่มัลแวร์เข้าสู่เครือข่ายจริง
Tech Policy

แฮ็กเกอร์ยึดเส้นทางอินเทอร์เน็ตเพื่อปลอมอัปเดตแพร่มัลแวร์เข้าสู่เครือข่ายจริง

รายงานจาก Ars Technica เปิดเผยปฏิบัติการโจมตีแบบซัพพลายเชนที่อาศัยเทคนิคไม่ปกติ นั่นคือการยึดครองเส้นทางเครือข่ายอินเทอร์เน็ตหรือ BGP hijacking เพื่อชิงการควบคุม IP address ของผู้ให้บริการซอฟต์แวร์จัดการระบบและโครงสร้างพื้นฐานบนคลาวด์ การโจมตีครั้งนี้ไม่ได้มุ่งเพียงโจมตีเครื่องปลายทางตรง ๆ แต่ใช้…

เตือนผู้ใช้กล่องสตรีมมิงเถื่อน: เสี่ยงเปิดทางมัลแวร์และอาชญากรใช้เน็ตบ้าน
Hardware

เตือนผู้ใช้กล่องสตรีมมิงเถื่อน: เสี่ยงเปิดทางมัลแวร์และอาชญากรใช้เน็ตบ้าน

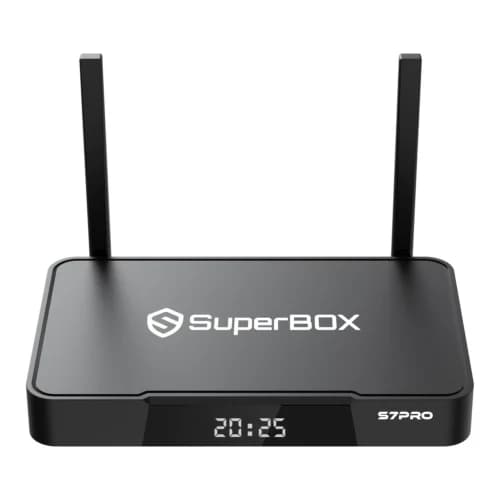
บทความนี้เตือนว่ากล่องสตรีมมิงที่โฆษณาว่าให้ดูหนังและซีรีส์ฟรี อาจไม่ได้เป็นเพียงอุปกรณ์ผิดลิขสิทธิ์ธรรมดา แต่ยังกลายเป็นช่องทางให้เครือข่ายอาชญากรไซเบอร์เข้าถึงบ้านผู้ใช้ได้ง่ายขึ้นด้วย ปัจจุบันบริการออนไลน์จำนวนมากตรวจจับทราฟฟิกผิดปกติได้ดีขึ้น ทำให้ผู้โจมตีหันมาใช้เครือข่ายพร็อกซีแบบ residential…

เตือนภัย: เดโม GTA 6 ปลอมแพร่มัลแวร์ขโมยข้อมูลลงคอมพ์ผู้ใช้
Games

เตือนภัย: เดโม GTA 6 ปลอมแพร่มัลแวร์ขโมยข้อมูลลงคอมพ์ผู้ใช้

กระแสความคาดหวังต่อ Grand Theft Auto 6 ทำให้มิจฉาชีพฉวยโอกาสสร้างเว็บไซต์และไฟล์ปลอมอ้างว่าเป็น “เดโม” หรือเวอร์ชันทดลองให้เล่นล่วงหน้า ทั้งที่ Rockstar ยังไม่ได้เปิดให้ผู้เล่นเข้าถึงเกมดังกล่าวก่อนวางจำหน่ายแต่อย่างใด จุดสำคัญของข่าวนี้คือสิ่งที่ผู้ใช้งานได้รับจริงไม่ใช่เกม แต่เป็นมัลแวร์ที่ออกแบบ…

เตือนแฟน GTA VI: เดโมปลอมที่แจกกันอยู่คือมัลแวร์
Games

เตือนแฟน GTA VI: เดโมปลอมที่แจกกันอยู่คือมัลแวร์

รายงานนี้เตือนว่ามีการแพร่กระจายไฟล์ที่อ้างว่าเป็นเดโมของ Grand Theft Auto VI แต่แท้จริงแล้วเป็นมัลแวร์ ซึ่งอาศัยกระแสความคาดหวังของผู้เล่นที่รอคอยเกมภาคใหม่อย่างสูงเพื่อหลอกให้ดาวน์โหลดและติดตั้งไฟล์อันตราย ประเด็นสำคัญคือผู้โจมตีเลือกใช้ชื่อเกมที่ได้รับความสนใจมหาศาลเป็นเหยื่อล่อ ทำให้แคมเปญนี้มี…