นักวิจัยโชว์เจลเบรกบางส่วนของ Switch 2 เปิดทางรันโฮมบริว
นักวิจัยด้านความปลอดภัยรายหนึ่งสาธิตการเจาะระบบแบบซอฟต์แวร์ล้วนบน Nintendo Switch 2 ได้สำเร็จในระดับ “userland” หรือสิทธิ์การทำงานของแอปพลิเคชันฝั่งผู้ใช้ ซึ่งแม้จะยังไม่ใช่การครอบครองเครื่องทั้งหมด…
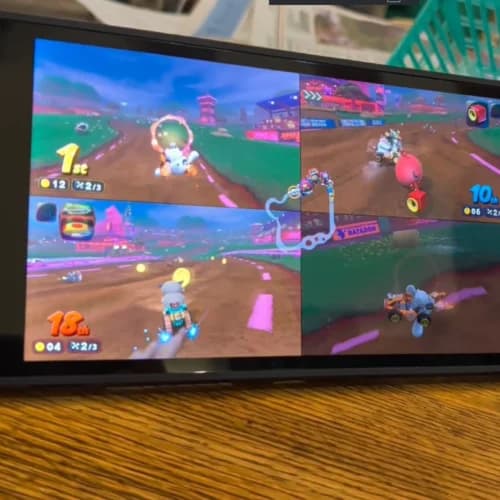
นักวิจัยด้านความปลอดภัยรายหนึ่งสาธิตการเจาะระบบแบบซอฟต์แวร์ล้วนบน Nintendo Switch 2 ได้สำเร็จในระดับ “userland” หรือสิทธิ์การทำงานของแอปพลิเคชันฝั่งผู้ใช้ ซึ่งแม้จะยังไม่ใช่การครอบครองเครื่องทั้งหมด แต่ก็เพียงพอให้รันโฮมบริว วิเคราะห์โค้ดเกม ดัดแปลงเกม และสำรองข้อมูลเซฟออกจากเครื่องได้ รวมถึงเข้าถึงอุปกรณ์ต่อพ่วงบางส่วนผ่านการสื่อสารระดับฮาร์ดแวร์โดยตรง
ช่องโหว่นี้อาศัยแอป SmileBasic 4 เวอร์ชันของ Switch รุ่นแรก ซึ่งเป็นแพลตฟอร์มเขียนโปรแกรมและอินเทอร์พรีเตอร์ที่ Nintendo เคยรองรับมาอย่างยาวนาน การโจมตีลักษณะนี้ถูกเรียกว่าเป็นแบบ tethered เพราะต้องมีคอมพิวเตอร์ macOS หรือ Linux ที่อยู่ในเครือข่ายเดียวกันเพื่อรันแพ็กเกจ node.js ช่วยยกระดับสิทธิ์บางส่วนของระบบ ทำให้กระบวนการเจาะยังไม่ใช่การปลดล็อกแบบเดี่ยว ๆ บนตัวเครื่อง
ผู้วิจัยระบุว่าเขาใช้ OpenAI Codex ช่วยไล่หาจุดอ่อนในอินเทอร์พรีเตอร์ภาษาของ SmileBasic โดยสร้างชุดทดสอบที่ส่งคำสั่ง USB ไปยังเครื่องและอ่านผลผ่าน HDMI ควบคู่กับการรีบูตเครื่องซ้ำ ๆ ผ่านอุปกรณ์ที่สั่งงานได้จาก Bluetooth หลังจากทำงานต่อเนื่องราวสองสัปดาห์ ชุดทดสอบก็พบปัญหา integer overflow แบบ 32 บิตในจังหวะที่ลบรายการออกจากอาร์เรย์
ข้อผิดพลาดดังกล่าวเปิดทางให้เข้าถึงพอยน์เตอร์ของอาร์เรย์ และต่อยอดไปสู่การอ่านและเขียนหน่วยความจำบางส่วนของระบบได้ แม้รายงานจะไม่ได้ระบุว่ามีการยกระดับจนเป็นการควบคุมระบบทั้งหมด แต่ความสามารถระดับนี้ถือเป็นก้าวสำคัญของชุมชนสายแฮ็กและโฮมบริว เพราะช่วยให้เข้าใจโครงสร้างภายในของ Switch 2 ได้ลึกขึ้น
ในภาพรวม เหตุการณ์นี้สะท้อนว่า Switch 2 ยังมีช่องโหว่ด้านความปลอดภัยให้สำรวจต่อ แม้จะเป็นเพียงการเจาะบางส่วนและพึ่งพาอุปกรณ์ภายนอก แต่ก็แสดงให้เห็นว่าฮาร์ดแวร์รุ่นใหม่ของ Nintendo ยังไม่พ้นจากความพยายามของนักวิจัยและกลุ่มผู้ดัดแปลงเกม ซึ่งอาจนำไปสู่ทั้งการพัฒนาเครื่องมือโฮมบริวและแรงกดดันด้านความปลอดภัยต่อแพลตฟอร์มในอนาคต