สหรัฐเตือนแฮ็กเกอร์เริ่มโจมตีช่องโหว่ร้ายแรงใน PHP แล้ว
หน่วยงานความมั่นคงไซเบอร์ของสหรัฐออกประกาศเตือนว่า ช่องโหว่ร้ายแรงในซอฟต์แวร์ PHP ซึ่งเป็นภาษาที่ใช้ขับเคลื่อนระบบเว็บจำนวนมากทั่วโลก กำลังถูกผู้ไม่หวังดีนำไปใช้โจมตีจริงแล้ว ไม่ใช่แค่ความเสี่ยงเชิง…
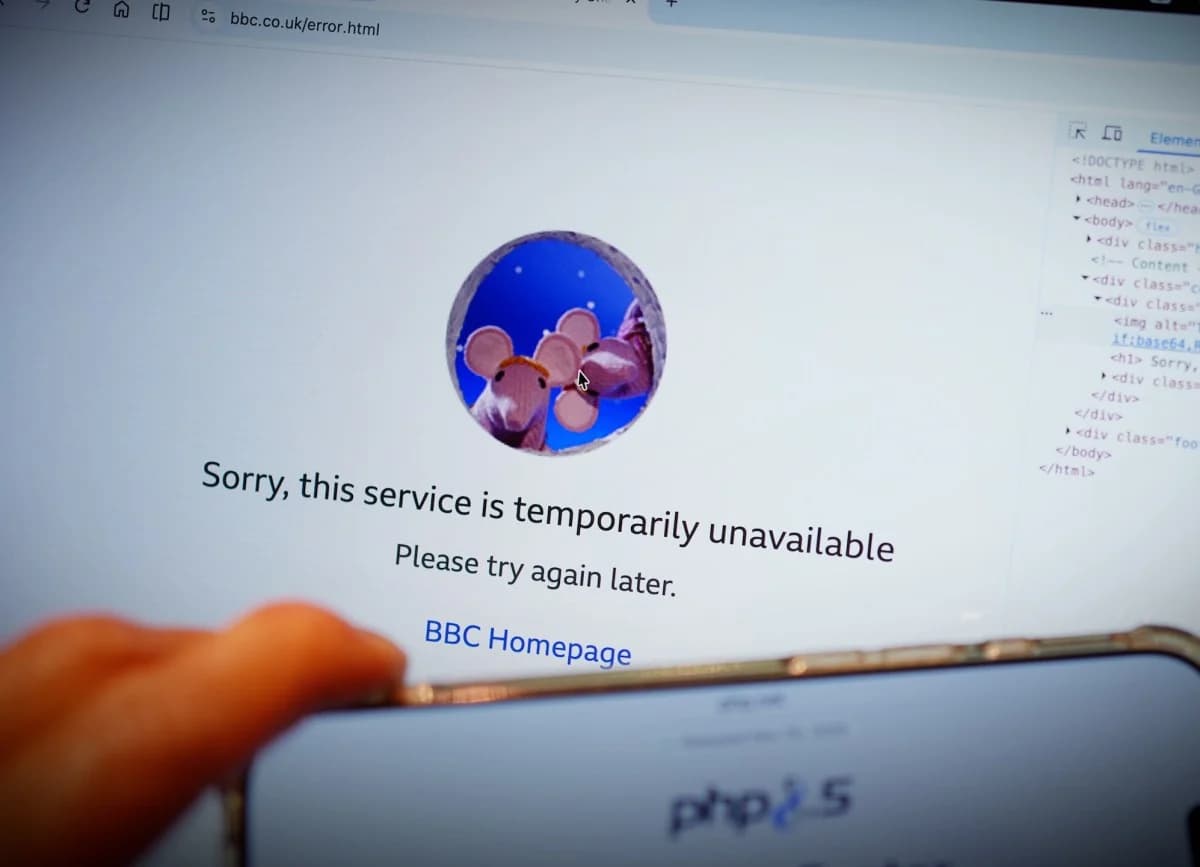
หน่วยงานความมั่นคงไซเบอร์ของสหรัฐออกประกาศเตือนว่า ช่องโหว่ร้ายแรงในซอฟต์แวร์ PHP ซึ่งเป็นภาษาที่ใช้ขับเคลื่อนระบบเว็บจำนวนมากทั่วโลก กำลังถูกผู้ไม่หวังดีนำไปใช้โจมตีจริงแล้ว ไม่ใช่แค่ความเสี่ยงเชิงทฤษฎีอีกต่อไป โดยคำเตือนนี้ทำให้ผู้ดูแลระบบและองค์กรที่พึ่งพา PHP ต้องเร่งตรวจสอบและอัปเดตระบบของตนทันที
PHP เป็นหนึ่งในเทคโนโลยีแกนหลักของเว็บยุคปัจจุบัน และถูกใช้งานอย่างแพร่หลายในระบบจัดการเนื้อหา เว็บแอปพลิเคชัน และบริการออนไลน์จำนวนมาก การที่หน่วยงานรัฐระบุว่าช่องโหว่กำลังถูกใช้งานจริง หมายความว่าผู้โจมตีอาจเข้าถึงเซิร์ฟเวอร์ ล้วงข้อมูล หรือยึดการควบคุมระบบที่ยังไม่ได้ติดตั้งแพตช์ได้ง่ายขึ้น
สาระสำคัญของคำเตือนคือ ช่องโหว่เหล่านี้มีความรุนแรงเพียงพอที่จะดึงดูดการโจมตีในวงกว้าง และสภาพแวดล้อมที่ใช้ PHP จำนวนมากอาจกลายเป็นเป้าหมายต่อเนื่อง หากองค์กรยังไม่อัปเดตเวอร์ชันหรือยังมีการตั้งค่าที่ไม่ปลอดภัย นอกจากการแพตช์แล้ว ผู้ดูแลระบบควรตรวจสอบบันทึกการใช้งาน ความผิดปกติของทราฟฟิก และความเสี่ยงจากปลั๊กอินหรือส่วนเสริมที่เกี่ยวข้องด้วย
ประเด็นนี้สะท้อนภาพกว้างของความปลอดภัยบนเว็บในปัจจุบันว่า ซอฟต์แวร์ที่แพร่หลายมากที่สุดมักเป็นเป้าหมายหลักของอาชญากรไซเบอร์ เพราะหากเจาะได้เพียงจุดเดียว ก็อาจกระทบเว็บไซต์และบริการจำนวนมากพร้อมกันได้ ผู้เชี่ยวชาญจึงมักแนะนำให้องค์กรติดตามประกาศความปลอดภัยอย่างใกล้ชิดและเร่งปรับปรุงระบบก่อนที่การโจมตีจะขยายวงกว้างมากขึ้น