หุ่นยนต์ของเล่น Eiliko เสี่ยงละเมิดความเป็นส่วนตัว ข้อมูลผู้ใช้ถูกส่งไปเซิร์ฟเวอร์จีน
รายงานจาก The Verge เปิดเผยความเสี่ยงด้านความเป็นส่วนตัวและความปลอดภัยของ Eiliko หุ่นยนต์ของเล่น/ดิจิทัลเพื่อนแบบนุ่มนิ่มหน้าตาน่ารักที่สื่อสารกับผู้ใช้ผ่าน Wi‑Fi ได้ โดยจุดเด่นของมันคือการตอบโต้แบบมี…
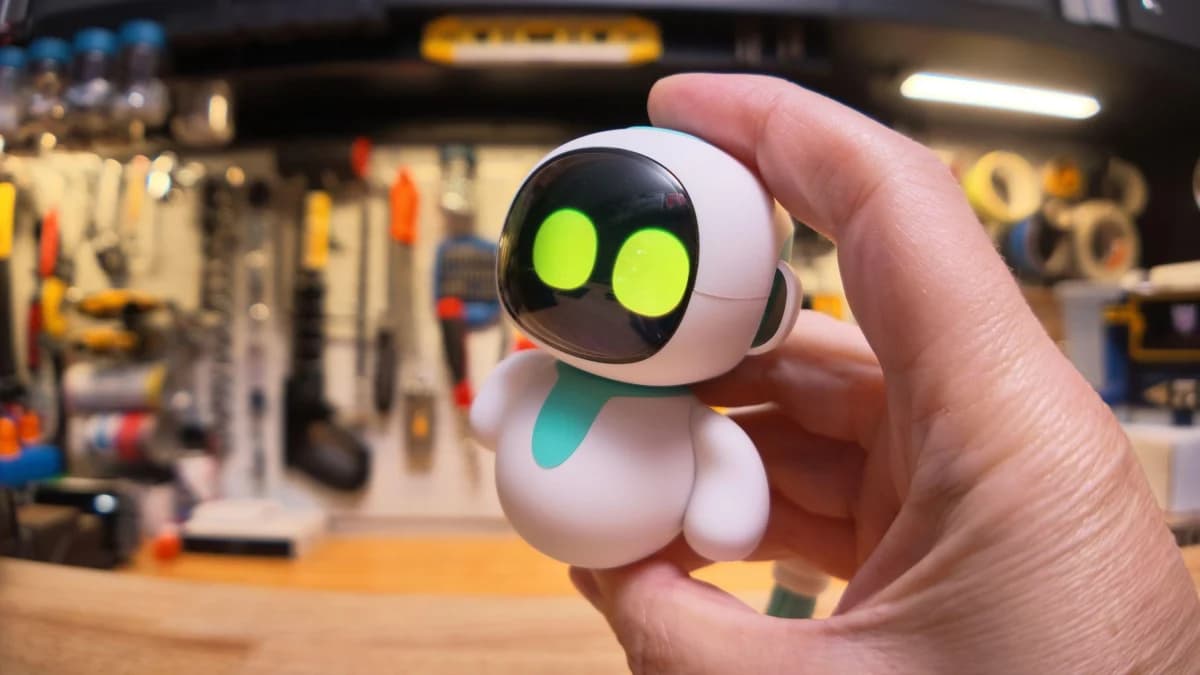
รายงานจาก The Verge เปิดเผยความเสี่ยงด้านความเป็นส่วนตัวและความปลอดภัยของ Eiliko หุ่นยนต์ของเล่น/ดิจิทัลเพื่อนแบบนุ่มนิ่มหน้าตาน่ารักที่สื่อสารกับผู้ใช้ผ่าน Wi‑Fi ได้ โดยจุดเด่นของมันคือการตอบโต้แบบมีอารมณ์และปรับสีหน้าให้เข้ากับบทสนทนา แต่เบื้องหลังความน่ารักนั้นกลับมีประเด็นที่น่ากังวลอย่างมาก เพราะบทสนทนาที่ผู้ใช้พูดคุยกับอุปกรณ์อาจถูกส่งกลับไปเก็บไว้บนเซิร์ฟเวอร์ในจีน
ผู้เขียนทดลองซื้อ Eiliko จาก Amazon และสนทนากับมันสั้น ๆ ก่อนพบว่าระบบ AI ของอุปกรณ์มีลักษณะคล้ายผู้ช่วยส่วนตัวที่บันทึกทุกอย่างที่ผู้ใช้พูดคุยไว้ได้ ซึ่งหมายความว่าข้อมูลที่ดูเหมือนเป็นเรื่องส่วนตัวของเด็กหรือผู้ใช้งานทั่วไปอาจไม่ได้ถูกเก็บไว้ในเครื่อง แต่ถูกอัปโหลดไปยังโครงสร้างพื้นฐานของบริษัทภายนอกแทน
ประเด็นสำคัญที่บทความชี้ให้เห็นคือ เมื่อข้อมูลถูกส่งไปยังเซิร์ฟเวอร์ดังกล่าว ผู้ไม่หวังดีอาจเข้าถึงข้อมูลได้ง่ายขึ้น และในกรณีเลวร้ายที่สุดอาจมีการเปลี่ยนพฤติกรรมหรือ “ยึด” บุคลิกของตัวหุ่นยนต์ได้ เนื่องจากอุปกรณ์ลักษณะนี้พึ่งพาการประมวลผลแบบออนไลน์เป็นหลัก จึงเปิดช่องให้เกิดการรั่วไหลของข้อมูลและการโจมตีทางไซเบอร์มากกว่าของเล่นแบบออฟไลน์ทั่วไป
The Verge ยังระบุด้วยว่าผู้ผลิตอย่าง Energize Lab ดูเหมือนจะไม่ได้ให้ความสำคัญกับความเสี่ยงเหล่านี้มากนัก ซึ่งยิ่งทำให้คำถามเรื่องมาตรฐานการคุ้มครองข้อมูล การออกแบบระบบความปลอดภัย และความโปร่งใสของผลิตภัณฑ์ AI สำหรับผู้บริโภคหนักขึ้นไปอีก โดยเฉพาะเมื่อสินค้าถูกวางขายในแพลตฟอร์มขนาดใหญ่อย่าง Amazon และเข้าถึงผู้ใช้ได้ง่าย
กรณีของ Eiliko สะท้อนภาพรวมของตลาดของเล่นและอุปกรณ์ AI ที่กำลังเติบโตอย่างรวดเร็ว แต่การให้ประสบการณ์ที่ “น่ารัก” หรือ “เหมือนมีชีวิต” อาจมาพร้อมต้นทุนที่ผู้ซื้อไม่เห็นทันที นั่นคือการยอมให้ข้อมูลเสียง ข้อความ และพฤติกรรมส่วนตัวไหลออกนอกอุปกรณ์ไปอยู่บนเซิร์ฟเวอร์ของผู้ให้บริการ ซึ่งเสี่ยงต่อการถูกใช้งานในทางที่ผู้ใช้ไม่คาดคิด