กลาโหมสหรัฐแจ้งข้อมูลกำลังพลนับล้านถูกขโมยจากเหตุแฮ็กยืดเยื้อ
กระทรวงกลาโหมสหรัฐฯ แจ้งต่อทหารและอดีตทหารจำนวนหลายล้านคนว่า ข้อมูลส่วนบุคคลของพวกเขาถูกขโมยไปจากเหตุละเมิดระบบความปลอดภัยที่ยืดเยื้อหลายเดือน โดยเหตุการณ์นี้สะท้อนความเสี่ยงด้านไซเบอร์ของหน่วยงานรัฐ…
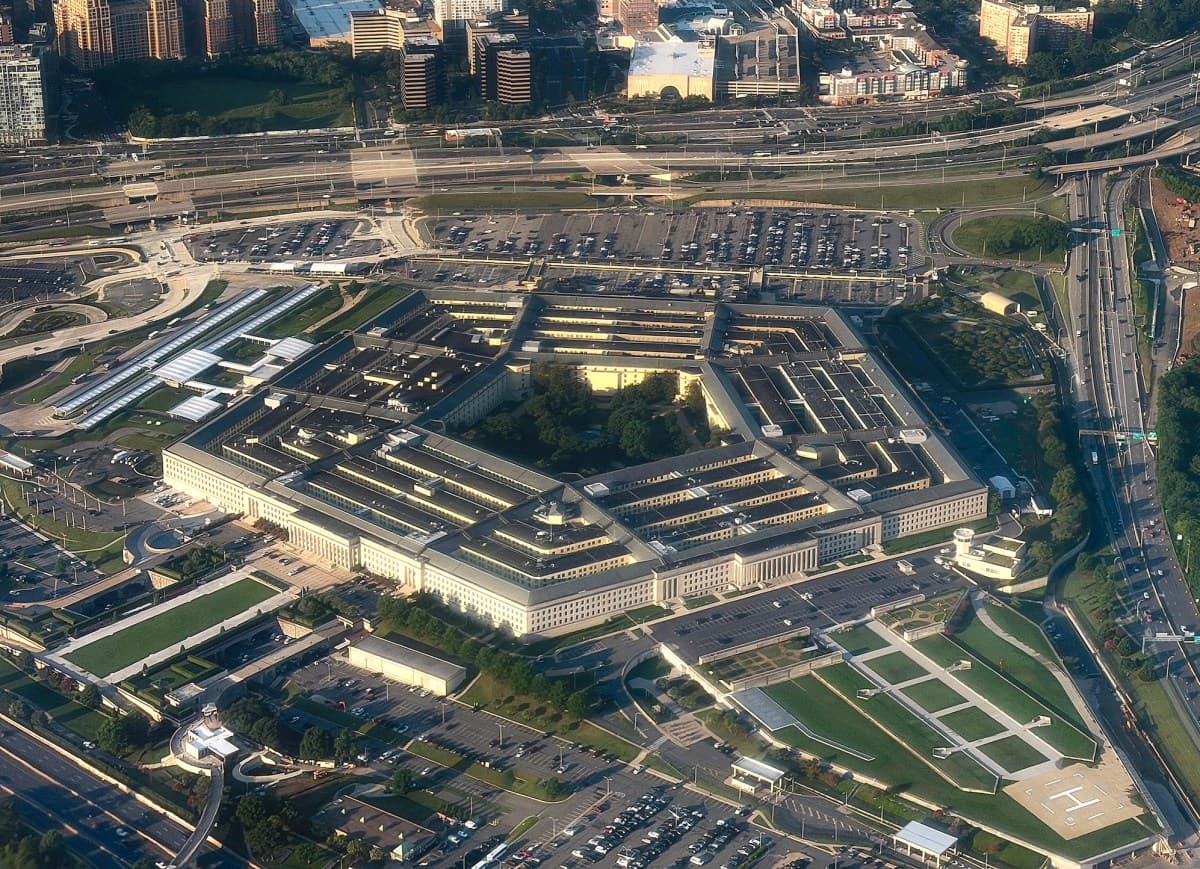
กระทรวงกลาโหมสหรัฐฯ แจ้งต่อทหารและอดีตทหารจำนวนหลายล้านคนว่า ข้อมูลส่วนบุคคลของพวกเขาถูกขโมยไปจากเหตุละเมิดระบบความปลอดภัยที่ยืดเยื้อหลายเดือน โดยเหตุการณ์นี้สะท้อนความเสี่ยงด้านไซเบอร์ของหน่วยงานรัฐขนาดใหญ่ที่เก็บข้อมูลอ่อนไหวของบุคลากรจำนวนมาก
ตามรายงานของ TechCrunch การแจ้งเตือนดังกล่าวระบุว่าผู้โจมตีสามารถเข้าถึงและนำข้อมูลส่วนบุคคลออกไปได้เป็นเวลานานก่อนที่หน่วยงานจะตรวจพบและยืนยันขอบเขตของการรั่วไหล แม้รายละเอียดเชิงเทคนิคของการเจาะระบบยังไม่ถูกเปิดเผยครบถ้วน แต่ลักษณะของเหตุการณ์ชี้ว่าเป็นการแทรกซึมที่เกิดขึ้นต่อเนื่อง ไม่ใช่การโจมตีแบบฉับพลันเพียงครั้งเดียว
ข้อมูลของกำลังพลและอดีตกำลังพลมักมีความอ่อนไหวสูง เพราะอาจประกอบด้วยชื่อ ที่อยู่ ข้อมูลระบุตัวตน และรายละเอียดอื่น ๆ ที่สามารถถูกนำไปใช้ในอาชญากรรมไซเบอร์ได้ เช่น การสวมรอย การหลอกลวง หรือการเข้าถึงบริการทางการเงินและสวัสดิการต่าง ๆ จึงทำให้ความเสียหายจากเหตุนี้ไม่ได้จำกัดอยู่แค่การละเมิดความเป็นส่วนตัวเท่านั้น แต่ยังอาจลามไปถึงความมั่นคงและความปลอดภัยส่วนบุคคล
เหตุการณ์นี้ยังตอกย้ำปัญหาเรื้อรังขององค์กรขนาดใหญ่ที่ต้องรับมือกับระบบไอทีซับซ้อนและข้อมูลจำนวนมหาศาล แม้หน่วยงานรัฐจะมีมาตรการรักษาความปลอดภัยเข้มงวด แต่หากผู้โจมตีสามารถปักหลักอยู่ในระบบได้นาน การตรวจจับและจำกัดความเสียหายก็จะยิ่งยากขึ้น ส่งผลให้ต้นทุนการกู้คืนและการแจ้งเตือนผู้ได้รับผลกระทบสูงตามไปด้วย
สำหรับผู้ที่อาจได้รับผลกระทบ สิ่งสำคัญคือการติดตามคำแนะนำจากหน่วยงานที่เกี่ยวข้อง ตรวจสอบพฤติกรรมผิดปกติในบัญชีการเงินและข้อมูลส่วนตัว รวมถึงระวังอีเมลหรือข้อความหลอกลวงที่อาจอาศัยข้อมูลที่รั่วไหลมาใช้โจมตีต่อเนื่อง ขณะเดียวกัน เหตุนี้น่าจะเพิ่มแรงกดดันให้หน่วยงานด้านความมั่นคงของสหรัฐฯ ทบทวนการป้องกันข้อมูล การเฝ้าระวัง และกระบวนการตอบสนองต่อเหตุการณ์ไซเบอร์อย่างจริงจังมากขึ้น