แหล่งรวมข่าวเทคโนโลยี
nerdsify
แท็ก

#cybersecurity

ญี่ปุ่นอนุมัติแพ็กเกจความมั่นคงปลอดภัยไซเบอร์ 10,000 ล้านเยน หลังเจอการโจมตีต่อเนื่อง
Tech Policy

ญี่ปุ่นอนุมัติแพ็กเกจความมั่นคงปลอดภัยไซเบอร์ 10,000 ล้านเยน หลังเจอการโจมตีต่อเนื่อง

รัฐบาลญี่ปุ่นเดินหน้าอัดงบรับมือภัยไซเบอร์หลังเหตุโจมตีและข้อมูลรั่วไหลกระทบทั้งบริษัทเอกชนและหน่วยงานรัฐ แพ็กเกจนี้รวมการใช้ AI และทีมรับมือร่วมรัฐ-เอกชน
นักวิจัยพบ Artex AI hacking tools ถูกเปิดสู่เว็บมากกว่า 800 ระบบ
AI

นักวิจัยพบ Artex AI hacking tools ถูกเปิดสู่เว็บมากกว่า 800 ระบบ

Censys ระบุว่ามีการติดตั้ง Artex ที่เข้าถึงได้จากอินเทอร์เน็ตโดยไม่ต้องใช้รหัสผ่านจำนวนมาก ขณะที่เครื่องมือนี้เคยถูกโยงกับหลายการโจมตีจริงแล้ว

OpenSSH พบช่องโหว่บน Linux บางดิสโทรที่ปลดล็อกสิทธิ์ root ได้ด้วยสตริงยาว
Software

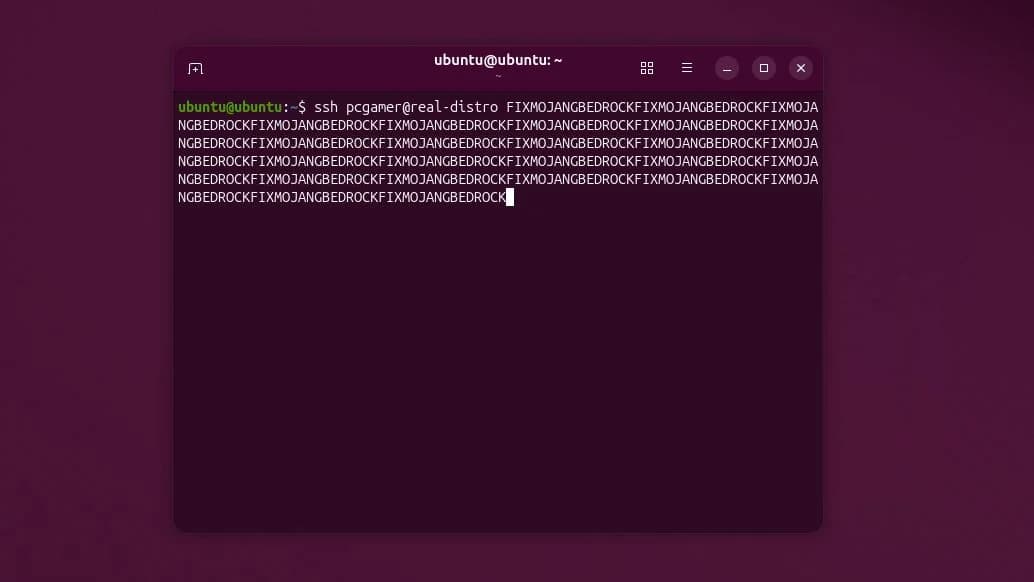
OpenSSH พบช่องโหว่บน Linux บางดิสโทรที่ปลดล็อกสิทธิ์ root ได้ด้วยสตริงยาว

OpenSSH ออกวิธีแก้ด่วนสำหรับปัญหาที่กระทบระบบ Linux บางชุด โดยผู้โจมตีอาจข้ามการยืนยันรหัสผ่านจนได้สิทธิ์ root หากเข้าเงื่อนไขเฉพาะของ musl และปิด PAM.

เรือบรรทุกน้ำมันที่โยงอิหร่านลอยลำใกล้สายเคเบิลใต้น้ำในอ่าวโอมาน
Tech Policy

เรือบรรทุกน้ำมันที่โยงอิหร่านลอยลำใกล้สายเคเบิลใต้น้ำในอ่าวโอมาน

รายงานระบุว่ามีเรือหลายลำที่เชื่อมโยงกับอิหร่านเคลื่อนที่ใกล้โครงข่ายสายเคเบิลใต้น้ำสำคัญบริเวณช่องแคบฮอร์มุซ ท่ามกลางความกังวลว่าความตึงเครียดกับสหรัฐฯ และอิสราเอลอาจลามไปถึงโครงสร้างพื้นฐานสื่อสาร

Chainalysis เผยแฮ็กเกอร์ขโมยข้อมูลลูกค้าทั้งหมดหลังถูกเจาะเครือข่าย
Software

Chainalysis เผยแฮ็กเกอร์ขโมยข้อมูลลูกค้าทั้งหมดหลังถูกเจาะเครือข่าย

บริษัทวิเคราะห์บล็อกเชนระบุว่าเหตุโจมตีในเดือนตุลาคมทำให้ผู้ไม่หวังดีเข้าถึงข้อมูลประจำตัวและโทเค็นใช้งานของลูกค้าได้ทั้งหมด ขณะที่ยังไม่ชัดว่าข้อมูลที่รั่วจะนำไปสู่ความเสี่ยงเพิ่มขึ้นแค่ไหน

AI

OpenAI เปิดให้ลูกค้าที่ผ่านการคัดกรองใช้ GPT-6 Cyber ด้านความปลอดภัยไซเบอร์

โมเดลนี้ถูกจัดอยู่ในระดับ “Critical” ตามกรอบความปลอดภัยของบริษัท และมุ่งช่วยนักวิจัยตรวจหาช่องโหว่ซอฟต์แวร์ก่อนถูกโจมตี

แฮ็กเกอร์ใช้ช่องโหว่ iOS และ Android โจมตีผู้ใช้ผ่านเว็บปลอม
Tech Policy

นักวิจัยชี้แฮ็กเกอร์ใช้ช่องโหว่ iOS และ Android ที่แพตช์แล้วโจมตีมือถือ

รายงานจากนักวิจัยความปลอดภัยระบุว่า กลุ่มที่เชื่อมโยงกับรัสเซียใช้โดเมนปลอมและการดักทราฟฟิกเพื่อแทรกโค้ดอันตรายลงในอุปกรณ์ของผู้เยี่ยมชมเว็บไซต์เป้าหมาย

DreamHost เผยถูกแฮ็กข้อมูลลูกค้าและอีเมลระหว่างการโจมตีต่อเนื่องหลายเดือน
Software

DreamHost เผยถูกแฮ็กข้อมูลลูกค้าและอีเมลระหว่างการโจมตีต่อเนื่องหลายเดือน

บริษัทระบุว่าผู้โจมตีเข้าถึง session tokens และใช้ช่องโหว่ใน file manager ของ DreamHost ได้ ขณะที่จำนวนลูกค้าที่ได้รับผลกระทบยังไม่ถึง 10%

รายงานชี้แฮก Binance มูลค่า 6.3 พันล้านดอลลาร์ เริ่มจากการติดตั้ง Homebrew ปลอมบน Mac
Tech Policy

9to5Mac ชี้เหตุแฮก Binance มูลค่า 6.3 พันล้านดอลลาร์เริ่มจากการติดตั้ง Homebrew ปลอมบน Mac

รายงานของ 9to5Mac ระบุว่าเหตุโจมตีที่ทำให้ Binance สูญเงินมหาศาลเริ่มจากการหลอกวิศวกร DevOps บน Mac ด้วยตัวติดตั้ง Homebrew ปลอม ก่อนล่อเหยื่ออีกคนให้รันงานโค้ดปลอมในการสัมภาษณ์งาน

Binance เผยแฮ็กเกอร์วางแผนนานหลายเดือนก่อนยักยอกคริปโตมูลค่ามหาศาล
AI

Binance เผยแฮ็กเกอร์วางแผนนานหลายเดือนก่อนยักยอกคริปโตมูลค่ามหาศาล

บริษัทระบุว่าเหตุโจมตีครั้งนี้เชื่อมโยงกับกลุ่มที่เกี่ยวข้องกับเกาหลีเหนือ และมีการอายัดเงินบางส่วนได้แล้ว ขณะเดียวกัน Binance กันเงินสำรองไว้รองรับความเสียหาย

AI

MIT Technology Review ชี้ 3 เทรนด์เด่น ตั้งแต่เนื้อผสมไปจนถึงเว็บยุค AI agents

สรุปประเด็นสำคัญจาก MIT Technology Review ที่ชี้ทั้งเทคโนโลยีอาหารแบบ blended meat นวัตกรรมช่วยฟื้นการมองเห็น และการมาถึงของ agentic web ที่กำลังเปลี่ยนวิธีใช้อินเทอร์เน็ต

Binance เผยแฮ็ก 6.3 พันล้านดอลลาร์เริ่มจากดาวน์โหลดปลอมและรับสมัครงานปลอม
Software

Binance เผยช่องโหว่เริ่มจากดาวน์โหลด Homebrew ปลอมและงานสัมภาษณ์ปลอม

บริษัทระบุว่าการแฮ็กมูลค่า 6.3 พันล้านดอลลาร์ไม่ได้เกิดจากจุดเดียว แต่เป็นลำดับเหตุการณ์ที่ผู้โจมตีใช้ไฟล์ติดตั้งปลอมและการปลอมตัวเป็นทีมสรรหางานเพื่อเจาะระบบภายใน

Hardware

STMicroelectronics เปิดตัว STM32G5 MCU สำหรับควบคุมพลังงานในดาต้าเซ็นเตอร์และหุ่นยนต์

ชิปตระกูลใหม่เน้นงานควบคุมแบบเรียลไทม์ในระบบจ่ายไฟของ AI data center รวมถึงงานหุ่นยนต์และอุปกรณ์อุตสาหกรรม พร้อมฟีเจอร์ความปลอดภัยที่เพิ่มขึ้น

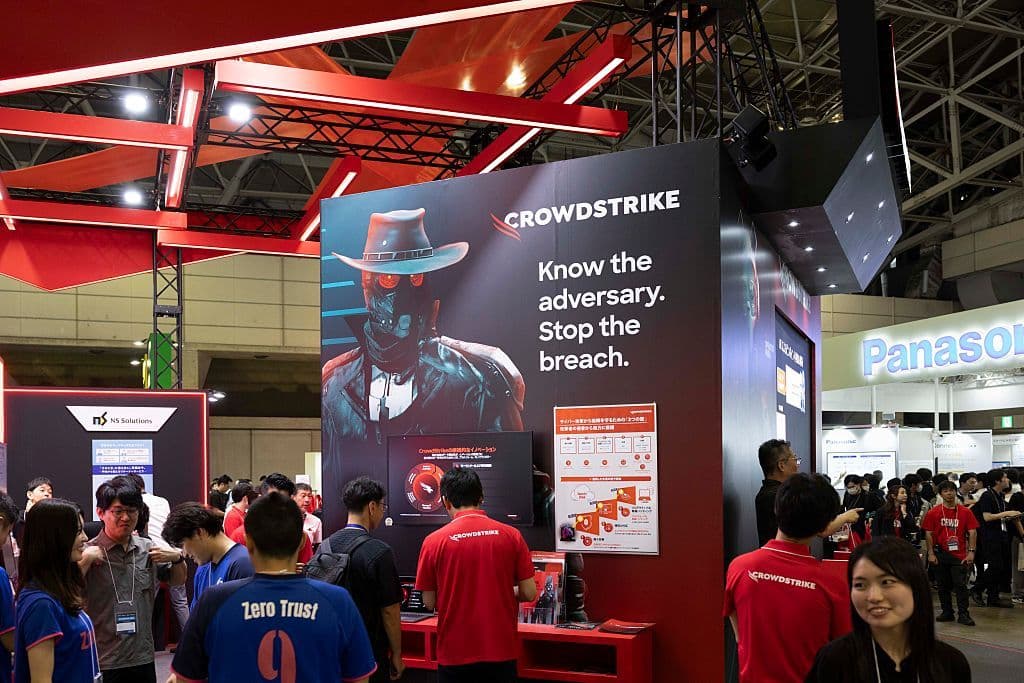
CrowdStrike เปิดสวิตช์ปิดเอเจนต์ AI สำหรับทีมความปลอดภัยองค์กร
AI

CrowdStrike เปิดเครื่องมือ kill switch สำหรับ AI agent ในองค์กร

บริษัทเพิ่มกลไกควบคุมเอเจนต์ AI ให้ทีมความปลอดภัยหยุดการทำงาน ปิดการเข้าถึงเครือข่าย และกันไม่ให้รันกลับมาใหม่ได้ พร้อมจับมือกับ Anthropic มากขึ้น

CrowdStrike เดินหน้าซื้อ 2 สตาร์ทอัปความปลอดภัย AI เสริม Falcon
AI

CrowdStrike ซื้อ Fiddler AI และ Dreadnode เสริม Falcon รับมือความเสี่ยงของ AI agents

ดีลครั้งนี้เกิดขึ้นในช่วงที่องค์กรต่าง ๆ เร่งใช้งานโมเดลและ AI agents มากขึ้น ขณะที่เครื่องมือด้านความปลอดภัยยังตามไม่ทันการใช้งานจริงภายในบริษัท

AI

Reuters เผยพนักงาน OpenAI กังวลความปลอดภัยภายในมาหลายปี

รายงานชี้ว่าความห่วงใยเรื่องสิทธิ์เข้าถึงข้อมูลอ่อนไหวและการตรวจสอบเครื่องมือภายในเกิดขึ้นต่อเนื่อง ขณะที่ OpenAI บอกว่าได้เข้มงวดมาตรการมากขึ้นแล้ว

รัสเซียเร่งหาที่ตั้งดาต้าเซ็นเตอร์ใต้ดิน หลังโดรนยูเครนโจมตีโครงสร้างพื้นฐาน
AI

รัสเซียเร่งหาทางซ่อนดาต้าเซ็นเตอร์ใต้ดิน หลังโดรนยูเครนโจมตีโครงสร้างพื้นฐาน

รายงานของ Ars Technica ชี้ว่าการโจมตีด้วยโดรนทำให้ภาคเทคโนโลยีรัสเซียต้องมองหาวิธีป้องกันศูนย์ข้อมูลแบบใหม่ ตั้งแต่ย้ายลงใต้ดินไปจนถึงเพิ่มการสำรองกำลังประมวลผลให้รัฐ

Binance เผยแฮกเกอร์ใช้สมัครงานปลอมและเครื่องมือ AI ภายใน ปูทางโจรกรรมคริปโต 6.3 พันล้านดอลลาร์
Software

Binance เผยแฮกเกอร์ใช้ปลอมสมัครงานและเครื่องมือ AI ภายในขโมยคริปโต 6.3 พันล้านดอลลาร์

บริษัทระบุว่าเหตุโจมตีเริ่มจากมัลแวร์ในขั้นตอนสมัครงานปลอม ก่อนถูกใช้เจาะระบบต่อเนื่องหลายเดือน และเกี่ยวโยงกับกลุ่มที่ FBI ชี้ว่าเป็นหน่วยงานจากเกาหลีเหนือ

Ballistic Ventures เล็งระดมทุน 490 ล้านดอลลาร์ รับดีมานด์สตาร์ทอัปความปลอดภัยไซเบอร์ยุค AI
Tech Investing

Ballistic Ventures ระดมทุนใหม่ 490 ล้านดอลลาร์ ท่ามกลางกระแสภัยไซเบอร์ยุค AI

กองทุนสาย cybersecurity ของ Ted Schlein ยื่นเอกสารต่อก.ล.ต.สหรัฐเพื่อระดมทุนสองกองใหม่ หลังดีลลงทุนด้าน AI-security ยังร้อนแรง

Anthropic เดินหน้าพัฒนาระบบยืนยันตัวตนของโมเดล AI
AI

Anthropic พัฒนา FlashProve ระบบยืนยันว่าเอาต์พุตมาจาก AI รุ่นใด

เทคโนโลยีนี้ตั้งใจให้ตรวจสอบได้ว่าโมเดลใดเป็นผู้สร้างคำตอบ โดยไม่ต้องเปิดเผยน้ำหนักโมเดล และยังอยู่ระหว่างการวิจัย.

นักวิจัยเตือนพฤติกรรมแฮ็กเกอร์เกาหลีเหนือมานาน ก่อนเหตุโจมตี Binance มูลค่า 6.3 พันล้านดอลลาร์
Tech Policy

Binance เผยแฮกเกอร์เกาหลีเหนือใช้โปรไฟล์ปลอมล่อพนักงาน ก่อนขโมยคริปโต 6.3 พันล้านดอลลาร์

Binance ระบุว่าการเจาะระบบครั้งนี้เริ่มจากแผนหลอกลวงพนักงานหลายเดือน และทำให้เกิดการขโมยคริปโตครั้งใหญ่ที่สุดเท่าที่เคยมีมา

กูเกิลรื้อเครือข่ายบอตเน็ตบนกล่อง Android TV กว่า 1.3 ล้านเครื่อง
AI

Google ถอนบอตเน็ต x.cpe ที่ซ่อนใน Android TV box กว่า 1.3 ล้านเครื่อง

กูเกิลระบุว่าอุปกรณ์ที่ถูกใช้เป็นฐานปฏิบัติการส่วนใหญ่เป็น Android TV box ที่ผ่านการรับรองของบริษัทเอง ทำให้ตรวจจับความผิดปกติได้ยากกว่ากรณีมัลแวร์ทั่วไป

CrowdStrike ทุ่มเกือบ 500 ล้านดอลลาร์ ซื้อ 2 สตาร์ทอัพความปลอดภัย AI
AI

CrowdStrike ทุ่มซื้อ Fiddler AI และ Dreadnode เกือบ 500 ล้านดอลลาร์ ขยายเกมความปลอดภัย AI

ดีลนี้ช่วยให้ CrowdStrike เพิ่มเครื่องมือสำหรับมอนิเตอร์ ทดสอบ และคุมความเสี่ยงของ AI models และ AI agents ในองค์กร ขณะตลาดความปลอดภัยสำหรับเอเจนต์เริ่มคึกคักขึ้น

บูตคิท UEFI หลุดเข้าระบบแม้แพตช์ครบ ชี้ช่องโหว่ห่วงโซ่ความเชื่อถือของ Windows
Tech Policy

Ars Technica ชี้ UEFI bootkit ยังฝัง Windows ที่แพตช์ครบได้ แม้ Microsoft เคยแก้แล้ว

รายงานของ Ars Technica อธิบายว่า bootkit ระดับเฟิร์มแวร์ยังเล็ดรอด Secure Boot บน Windows ที่อัปเดตครบได้ เพราะการเพิกถอนความเชื่อถือของส่วนบูตเก่ายังมีช่องโหว่เชิงกระบวนการ