ญี่ปุ่นอนุมัติแพ็กเกจความมั่นคงปลอดภัยไซเบอร์ 10,000 ล้านเยน หลังเจอการโจมตีต่อเนื่อง
รัฐบาลญี่ปุ่นเดินหน้าอัดงบรับมือภัยไซเบอร์หลังเหตุโจมตีและข้อมูลรั่วไหลกระทบทั้งบริษัทเอกชนและหน่วยงานรัฐ แพ็กเกจนี้รวมการใช้ AI และทีมรับมือร่วมรัฐ-เอกชน
รัฐบาลญี่ปุ่นเดินหน้าอัดงบรับมือภัยไซเบอร์หลังเหตุโจมตีและข้อมูลรั่วไหลกระทบทั้งบริษัทเอกชนและหน่วยงานรัฐ แพ็กเกจนี้รวมการใช้ AI และทีมรับมือร่วมรัฐ-เอกชน
บริษัทวิเคราะห์บล็อกเชนระบุว่าเหตุโจมตีในเดือนตุลาคมทำให้ผู้ไม่หวังดีเข้าถึงข้อมูลประจำตัวและโทเค็นใช้งานของลูกค้าได้ทั้งหมด ขณะที่ยังไม่ชัดว่าข้อมูลที่รั่วจะนำไปสู่ความเสี่ยงเพิ่มขึ้นแค่ไหน

บริษัทระบุว่าผู้โจมตีเข้าถึง session tokens และใช้ช่องโหว่ใน file manager ของ DreamHost ได้ ขณะที่จำนวนลูกค้าที่ได้รับผลกระทบยังไม่ถึง 10%

บริษัทระบุว่าเหตุโจมตีครั้งนี้เชื่อมโยงกับกลุ่มที่เกี่ยวข้องกับเกาหลีเหนือ และมีการอายัดเงินบางส่วนได้แล้ว ขณะเดียวกัน Binance กันเงินสำรองไว้รองรับความเสียหาย
บทความชี้ว่าการใช้ AI agents ในงานประจำวันทำให้ข้อมูลไหลผ่านหลายระบบและหลายตัวแทนจนติดตามยาก หากไม่มี data lineage องค์กรอาจไม่รู้ที่มาของข้อมูลอ่อนไหวที่หลุดเข้าเวิร์กโฟลว์

บริษัทระบุว่าการแฮ็กมูลค่า 6.3 พันล้านดอลลาร์ไม่ได้เกิดจากจุดเดียว แต่เป็นลำดับเหตุการณ์ที่ผู้โจมตีใช้ไฟล์ติดตั้งปลอมและการปลอมตัวเป็นทีมสรรหางานเพื่อเจาะระบบภายใน

บริษัทระบุว่าเหตุโจมตีเริ่มจากมัลแวร์ในขั้นตอนสมัครงานปลอม ก่อนถูกใช้เจาะระบบต่อเนื่องหลายเดือน และเกี่ยวโยงกับกลุ่มที่ FBI ชี้ว่าเป็นหน่วยงานจากเกาหลีเหนือ

Binance ระบุว่าการเจาะระบบครั้งนี้เริ่มจากแผนหลอกลวงพนักงานหลายเดือน และทำให้เกิดการขโมยคริปโตครั้งใหญ่ที่สุดเท่าที่เคยมีมา
บริษัทเผชิญแรงกดดันจากสำนักพิมพ์และกลุ่มหนุนเว็บเปิดที่กังวลว่าข้อกำหนดใหม่อาจเปิดทางให้ดึงข้อมูลจากเว็บไซต์ไปใช้โดยไม่เหมาะสม

FBI ระบุว่ากลุ่ม TraderTraitor จากเกาหลีเหนืออยู่เบื้องหลังการโจมตี ขณะที่ Binance เผยยอดไหลออกและไหลเข้าหลังเปิดระบบอีกครั้งยังผันผวน

Archive of Our Own (AO3) เว็บไซต์คลังแฟนฟิกชั่นขนาดใหญ่ แจ้งปิดปรับปรุงฉุกเฉินหลังตรวจพบเหตุเจาะระบบ โดยในช่วงแรกประเมินว่าจะหยุดให้บริการเพียงราว 12 ชั่วโมง แต่ต่อมาระยะเวลาปิดได้ขยับเป็นประมาณ 2–4 สัปดาห์ สะท้อนว่าปัญหามีความซับซ้อนกว่าที่คาดไว้มาก และทีมงานยังอยู่ในขั้นเริ่มต้นของการประเมินขอบเขต…

TechCrunch รายงานกรณีช่องโหว่ด้านความปลอดภัยที่เกี่ยวข้องกับแอปของ Applebee’s ซึ่งเกิดจากการที่มีการฝังรหัสผ่านของฐานข้อมูลไว้ภายในตัวแอปเอง ทำให้ผู้ที่ค้นพบข้อมูลดังกล่าวสามารถเข้าถึงระบบได้โดยไม่ถูกจำกัด และนำไปสู่การเข้าถึงข้อมูลส่วนบุคคลของลูกค้าได้โดยตรง ประเด็นสำคัญของเหตุการณ์นี้ไม่ใช่เพียง…

เกิดเหตุข้อมูลรั่วไหลขนาดใหญ่ที่เกี่ยวข้องกับกระทรวงความมั่นคงแห่งมาตุภูมิของสหรัฐฯ (DHS) โดยมีข้อมูลของพนักงานและผู้รับเหมามากกว่า 41,000 รายถูกเปิดเผย สาระสำคัญของชุดข้อมูลนี้ไม่ได้มีเพียงชื่อหรือข้อมูลติดต่อพื้นฐาน แต่ยังรวมถึงอีเมล หมายเลขโทรศัพท์ ที่อยู่สำนักงาน และร่องรอยของระบบภายในองค์กร…

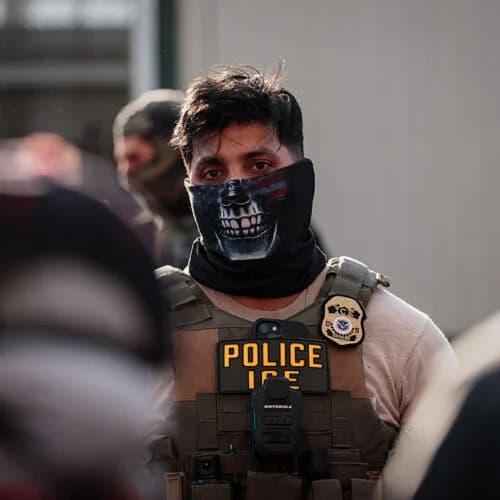
รายงานระบุว่า กลุ่มแฮกติวิสต์ได้เจาะและเผยแพร่ข้อมูลส่วนบุคคลของเจ้าหน้าที่ในหน่วยงานความมั่นคงสหรัฐฯ โดยเฉพาะเจ้าหน้าที่ตรวจคนเข้าเมือง ICE และตำรวจชายแดน ภายใต้สังกัดกระทรวงความมั่นคงแห่งมาตุภูมิของสหรัฐฯ เหตุการณ์นี้ทำให้ข้อมูลของบุคลากรจำนวนมากกว่า 41,000 คนตกอยู่ในความเสี่ยงจากการถูกนำไปใช้ใน…

เกิดเหตุข้อมูลรั่วไหลครั้งใหญ่ที่กระทรวงความมั่นคงแห่งมาตุภูมิของสหรัฐฯ (DHS) หลังแฮกเกอร์รายหนึ่งเจาะเข้าถึงข้อมูลส่วนบุคคลของเจ้าหน้าที่มากกว่า 41,000 คนได้สำเร็จ โดยข้อมูลที่หลุดออกมาครอบคลุมทั้งชื่อ ตำแหน่งงาน หมายเลขโทรศัพท์ อีเมล และที่ตั้งสำนักงานของพนักงานในหน่วยงานสำคัญอย่าง Immigration and…

มีรายงานว่าแฮกเกอร์เข้าถึงและขโมยข้อมูลส่วนบุคคลที่ระบุตัวตนได้ของบุคลากรกระทรวงความมั่นคงแห่งมาตุภูมิของสหรัฐฯ หรือ DHS มากกว่า 40,000 คน ก่อนที่ข้อมูลดังกล่าวจะถูกนำไปเผยแพร่ออนไลน์ เหตุการณ์นี้กระทบเจ้าหน้าที่จำนวนมากในหน่วยงานสำคัญ รวมถึงเจ้าหน้าที่ศุลกากรและป้องกันชายแดน (CBP) และสำนักงานตรวจคน…

สถาบันการเงินของเกาหลีใต้กำลังเผชิญการโจมตีทางไซเบอร์ระลอกใหม่ ซึ่งตอกย้ำว่าอุตสาหกรรมการเงินในเอเชียยังคงเป็นเป้าหมายสำคัญของอาชญากรไซเบอร์ โดยเฉพาะในช่วงที่เครื่องมือปัญญาประดิษฐ์ถูกนำมาใช้เพิ่มศักยภาพการโจมตีให้ซับซ้อนและยากต่อการตรวจจับมากขึ้น รายงานชิ้นนี้ชี้ให้เห็นว่าความเสี่ยงไม่ได้จำกัดอยู่…

GMO Internet บริษัทอินเทอร์เน็ตขนาดใหญ่ของญี่ปุ่น กำลังตรวจสอบข้อมูลลูกค้าที่ถูกอ้างว่าถูกขโมยและถูกนำไปโพสต์เผยแพร่โดยกลุ่มแฮกเกอร์ หลังเกิดเหตุละเมิดความปลอดภัยในระบบคลาวด์ของบริษัท เหตุการณ์นี้ทำให้บริษัทต้องเร่งประเมินขอบเขตของข้อมูลที่รั่วไหลและตรวจสอบความถูกต้องของไฟล์หรือชุดข้อมูลที่ผู้ไม่…

Warhorse Studios ผู้พัฒนาเกม Kingdom Come: Deliverance และกำลังทำโปรเจกต์เกม Lord of the Rings ได้ออกมายืนยันว่าบริษัทเผชิญเหตุโจมตีทางไซเบอร์ในระดับที่เรียกว่า “ร้ายแรง” โดยทีมงานกำลังประสานผู้เชี่ยวชาญด้านความปลอดภัยเพื่อเร่งปิดระบบที่เสี่ยง ตรวจสอบเหตุการณ์ และประเมินขอบเขตความเสียหายที่แท้จริง…

ตำรวจเกาหลีใต้จับกุมผู้ต้องสงสัย 7 คนในเครือข่ายอาชญากรรมไซเบอร์ที่ถูกกล่าวหาว่าใช้เครื่องมือ AI ช่วยโจมตีระบบของบริษัทเอกชนหลายแห่ง โดยมีรายงานว่ากลุ่มนี้สามารถเข้าถึงข้อมูลได้จากมากกว่า 90 บริษัท และโจมตีสำเร็จราว 60 แห่งผ่านเทคนิคที่ผสมทั้งการเขียนโค้ดด้วย AI และระบบทดสอบเจาะระบบอัตโนมัติ คดีนี้…

Capcom ยืนยันว่าเกิดเหตุข้อมูลรั่วไหลและส่งผลกระทบต่อผู้ใช้งานจำนวน 11.7 ล้านราย โดยเหตุการณ์นี้เกี่ยวข้องกับข้อมูลจากระบบ Capcom ID ซึ่งเป็นบริการบัญชีผู้ใช้ของบริษัท แม้ระบบดังกล่าวจะยังเปิดให้ใช้งานได้ตามปกติ แต่บริษัทเตือนว่าผู้ใช้มีโอกาสได้รับอีเมลหลอกลวงหรือฟิชชิงเพิ่มขึ้นหลังจากเหตุการณ์นี้…

Quest Diagnostics บริษัทตรวจวิเคราะห์ทางห้องปฏิบัติการรายใหญ่ของสหรัฐฯ ยืนยันว่าเหตุโจมตีทางไซเบอร์ล่าสุดส่งผลให้ข้อมูลส่วนบุคคลและข้อมูลด้านสุขภาพของผู้ป่วยถูกเข้าถึงหรือถูกทำให้ตกอยู่ในความเสี่ยง โดยบริษัทระบุว่าเป็นเหตุความปลอดภัยที่กระทบต่อข้อมูลที่ละเอียดอ่อนของลูกค้าและผู้ใช้บริการตรวจทางการ…

Capcom ออกมายอมรับเหตุข้อมูลรั่วไหลที่กระทบผู้ใช้บริการ Capcom ID จำนวนมาก โดยระบุว่ามีการเข้าถึงระบบสมาชิกออนไลน์โดยไม่ได้รับอนุญาตจากบุคคลภายนอก ทำให้ข้อมูลลูกค้าบางส่วนรั่วไหลออกไป เหตุการณ์นี้สะท้อนความเสี่ยงของบริการออนไลน์ขนาดใหญ่ที่เก็บข้อมูลผู้ใช้จำนวนมหาศาลไว้ในระบบเดียว และทำให้ประเด็นความ…

Capcom ผู้พัฒนาเกมดังอย่าง Resident Evil, Monster Hunter และ Street Fighter เปิดเผยว่าแพลตฟอร์มสมาชิกออนไลน์ Capcom ID ถูกโจมตีจนเกิดเหตุข้อมูลรั่วไหล กระทบผู้ใช้ทั่วโลกมากกว่า 11.7 ล้านบัญชี บริษัทระบุว่ามีบุคคลที่สามเข้าถึงข้อมูลบางส่วนได้เมื่อวันที่ 19 ตุลาคม และกำลังเร่งตรวจสอบขอบเขตความเสียหาย…