พบตัวติดตั้ง Zoom ปลอมบน Mac ที่เลี่ยง Gatekeeper ได้
บริษัทความปลอดภัย Jamf เปิดเผยการพบตัวติดตั้ง Zoom ปลอมบนเครื่อง Mac ที่ไม่ได้เป็นเพียงไฟล์หลอกลวงธรรมดา แต่มีเทคนิคซ่อนเร้นเพื่อหลบการป้องกัน Gatekeeper ของ Apple ได้ ทำให้ผู้ใช้ที่เผลอเปิดใช้อาจติด…
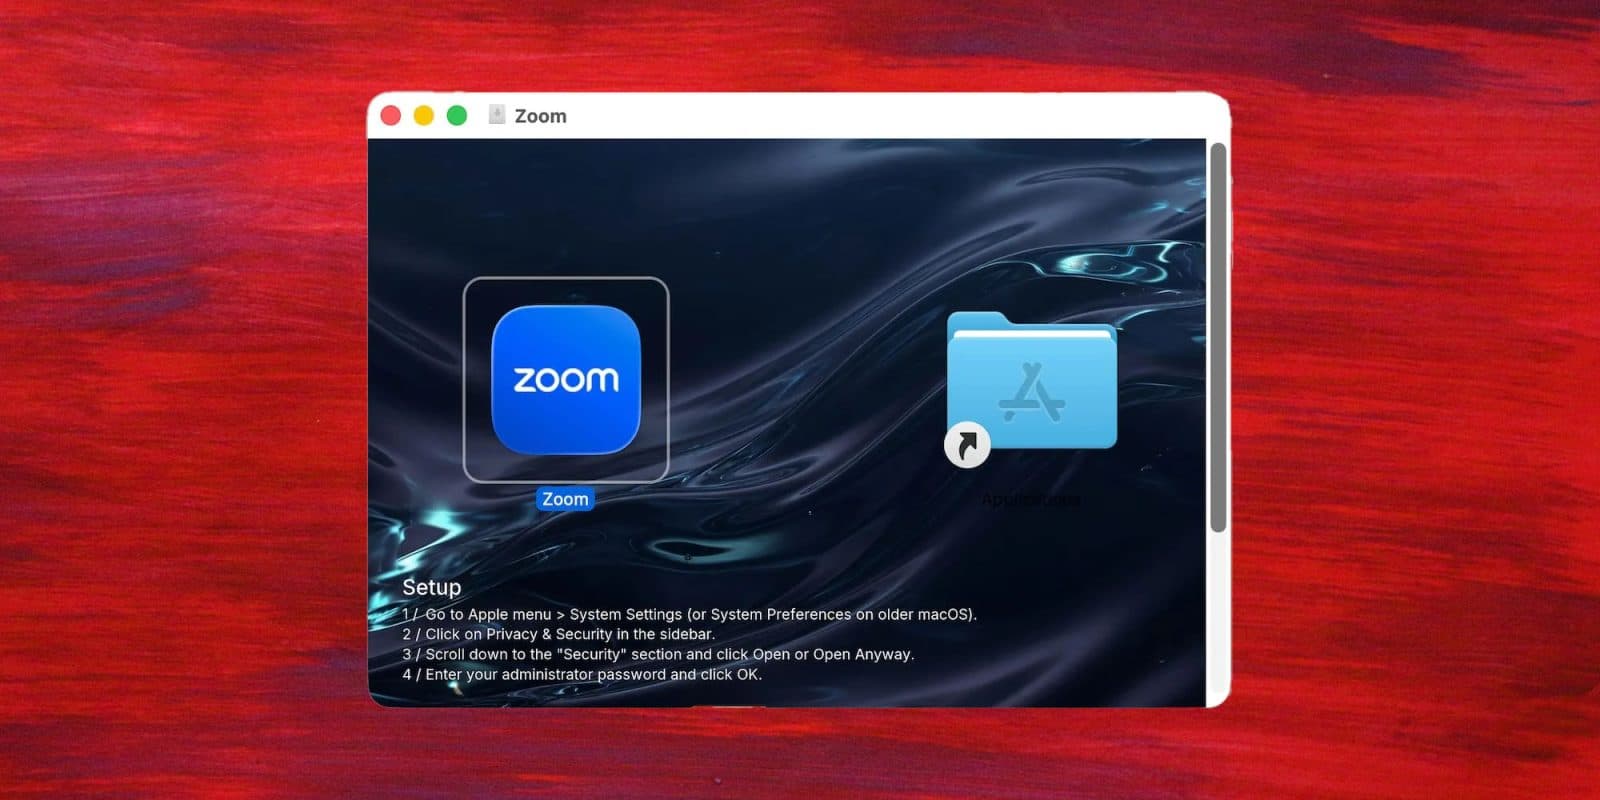
บริษัทความปลอดภัย Jamf เปิดเผยการพบตัวติดตั้ง Zoom ปลอมบนเครื่อง Mac ที่ไม่ได้เป็นเพียงไฟล์หลอกลวงธรรมดา แต่มีเทคนิคซ่อนเร้นเพื่อหลบการป้องกัน Gatekeeper ของ Apple ได้ ทำให้ผู้ใช้ที่เผลอเปิดใช้อาจติดตั้งซอฟต์แวร์อันตรายได้โดยไม่ถูกเตือนตามปกติ
จุดที่น่ากังวลคือไฟล์ดังกล่าวยังติดตั้ง Zoom จริงให้ใช้งานได้ตามที่ผู้ใช้คาดหวัง จึงทำให้เหยื่ออาจไม่ทันสังเกตความผิดปกติ แต่เบื้องหลังกลับมีมัลแวร์ประเภท infostealer แฝงอยู่ ซึ่งมีหน้าที่ขโมยข้อมูลจากเครื่องแล้วส่งกลับไปยังเซิร์ฟเวอร์ของผู้โจมตี
ลักษณะการโจมตีแบบนี้อาศัยความไว้ใจของผู้ใช้ต่อชื่อแอปที่คุ้นเคย และใช้การปลอมหน้าโปรแกรมติดตั้งเพื่อให้ดูน่าเชื่อถือพอที่จะหลอกให้รันไฟล์ โดยประเด็นสำคัญไม่ใช่แค่ตัวแอปปลอม แต่คือวิธีที่มันพยายามข้ามกลไกความปลอดภัยของ macOS ที่ปกติช่วยคัดกรองซอฟต์แวร์ไม่น่าเชื่อถือ
ข่าวนี้สะท้อนว่าภัยคุกคามบน macOS ยังพัฒนาอย่างต่อเนื่อง และผู้ใช้ไม่ควรดาวน์โหลดซอฟต์แวร์จากแหล่งที่ไม่น่าเชื่อถือ แม้ไฟล์นั้นจะติดตั้งโปรแกรมที่ดูเหมือนถูกต้องก็ตาม โดยควรตรวจสอบแหล่งดาวน์โหลดและใช้มาตรการความปลอดภัยของระบบอย่างเคร่งครัด