แคมเปญ ClickFix หลอกผู้ใช้ Mac และ Windows ให้ติดกับดักแฮกตัวเอง
แคมเปญโจมตีรูปแบบใหม่ที่เรียกว่า “ClickFix” กำลังถูกจับตามองมากขึ้น เพราะใช้วิธีหลอกให้ผู้ใช้เป็นคนทำขั้นตอนติดตั้งหรือเปิดทางให้มัลแวร์ด้วยตัวเอง แทนที่จะอาศัยการเจาะระบบแบบเดิม ทำให้ทั้งผู้ใช้ Mac…
แคมเปญโจมตีรูปแบบใหม่ที่เรียกว่า “ClickFix” กำลังถูกจับตามองมากขึ้น เพราะใช้วิธีหลอกให้ผู้ใช้เป็นคนทำขั้นตอนติดตั้งหรือเปิดทางให้มัลแวร์ด้วยตัวเอง แทนที่จะอาศัยการเจาะระบบแบบเดิม ทำให้ทั้งผู้ใช้ Mac และ Windows มีความเสี่ยงหากเผลอกดลิงก์หรือทำตามคำสั่งที่ปลอมขึ้นมาโดยไม่ตรวจสอบ
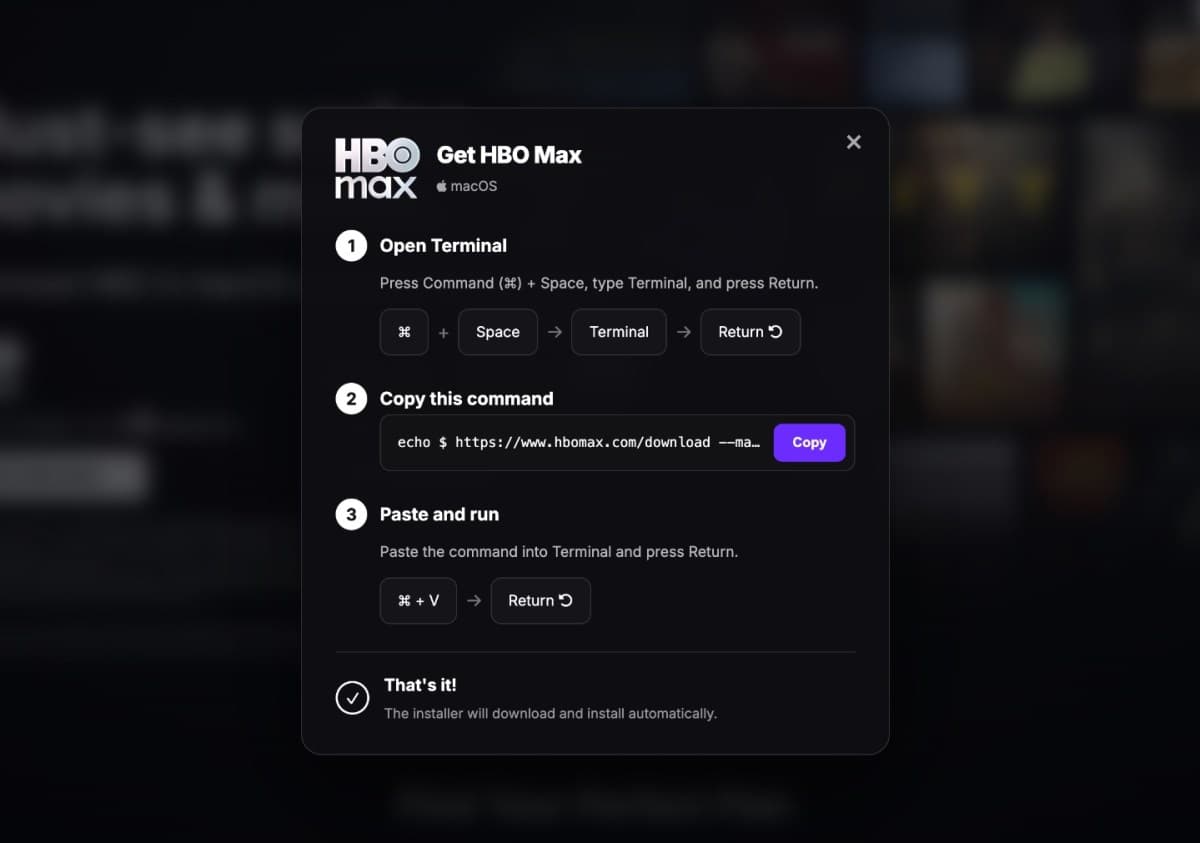
รายงานระบุว่าในช่วงสัปดาห์ที่ผ่านมา มีกรณีผู้ใช้ที่อาจตกเป็นเหยื่อจากโฆษณาปลอม HBO Max บน Reddit ซึ่งเป็นตัวอย่างของการใช้เนื้อหาล่อใจเพื่อพาเหยื่อไปยังหน้าเว็บอันตราย เทคนิคนี้มักอาศัยความคุ้นเคยของแบรนด์หรือบริการยอดนิยม เพื่อทำให้ผู้ใช้เชื่อว่ากำลังเข้าสู่หน้าที่ปลอดภัย ก่อนจะถูกชักนำไปสู่ขั้นตอนที่อันตรายกว่า
ลักษณะเด่นของ ClickFix คือการใช้สถานการณ์ที่ดูเหมือนเป็นปัญหาทางเทคนิคหรือการยืนยันความปลอดภัย เพื่อหลอกให้ผู้ใช้คัดลอกคำสั่ง เปิดสิทธิ์ หรือรันโค้ดบางอย่างเอง เมื่อเหยื่อทำตามโดยไม่ทันระวัง ระบบของตนก็อาจถูกติดตั้งซอฟต์แวร์ไม่พึงประสงค์หรือเปิดช่องให้ผู้โจมตีเข้าควบคุมอุปกรณ์ได้
แม้บทความจะยกตัวอย่างเหตุการณ์ที่เกี่ยวข้องกับโฆษณาปลอม แต่ประเด็นสำคัญคือแนวโน้มของภัยคุกคามประเภทนี้ที่กำลังขยายตัวและอาจพบได้ในหลายแพลตฟอร์ม ไม่จำกัดเฉพาะการหลอกลวงผ่านอีเมลหรือไฟล์แนบอีกต่อไป แต่ย้ายไปอยู่ในพื้นที่ที่ผู้ใช้พบเจอเป็นประจำ เช่น โฆษณา โซเชียลมีเดีย หรือหน้าเว็บปลอมที่ดูน่าเชื่อถือ
สำหรับผู้ใช้ทั่วไป บทเรียนจากกรณีนี้คือควรระวังลิงก์และโฆษณาที่ชวนให้รีบคลิก ตรวจสอบแหล่งที่มาให้แน่ชัด และหลีกเลี่ยงการทำตามคำสั่งใด ๆ บนหน้าเว็บที่ขอให้รันโค้ดหรือเปลี่ยนค่าระบบโดยไม่มีเหตุผลชัดเจน โดยเฉพาะเมื่อเกี่ยวข้องกับการดาวน์โหลด การเข้าสู่ระบบ หรือข้ออ้างด้านความปลอดภัย