แหล่งรวมข่าวเทคโนโลยี
nerdsify
แท็ก

#phishing

Capcom ยืนยันเหตุข้อมูลรั่ว กระทบผู้ใช้ 11.7 ล้านราย
Software

Capcom ยืนยันเหตุข้อมูลรั่ว กระทบผู้ใช้ 11.7 ล้านราย

Capcom ยืนยันว่าเกิดเหตุข้อมูลรั่วไหลและส่งผลกระทบต่อผู้ใช้งานจำนวน 11.7 ล้านราย โดยเหตุการณ์นี้เกี่ยวข้องกับข้อมูลจากระบบ Capcom ID ซึ่งเป็นบริการบัญชีผู้ใช้ของบริษัท แม้ระบบดังกล่าวจะยังเปิดให้ใช้งานได้ตามปกติ แต่บริษัทเตือนว่าผู้ใช้มีโอกาสได้รับอีเมลหลอกลวงหรือฟิชชิงเพิ่มขึ้นหลังจากเหตุการณ์นี้…
นิกส์ส่งอีเมลหลอกแจกแหวนแชมป์ทดสอบพนักงานจับโกงฟิชชิง
Tech Policy

นิกส์ส่งอีเมลหลอกแจกแหวนแชมป์ทดสอบพนักงานจับโกงฟิชชิง

รายงานจาก New York Times ระบุว่าองค์กรนิวยอร์กนิกส์ใช้แคมเปญอีเมลหลอกลวงภายในเพื่อทดสอบว่าพนักงานสามารถสังเกตอีเมลฟิชชิงได้หรือไม่ โดยอีเมลดังกล่าวอ้างว่าจะมอบ “แหวนแชมป์” ฟรีให้พนักงาน และเชิญชวนให้กดลิงก์เพื่อเลือกระหว่างดีไซน์ของแหวนสองแบบ อีเมลถูกส่งในช่วงปลายเดือนกันยายนและถูกออกแบบให้ดูน่า…

Capcom แจ้งข้อมูลผู้ใช้รั่วไหลกว่า 11 ล้านบัญชี เตือนระวังอีเมลฟิชชิง
Software

Capcom แจ้งข้อมูลผู้ใช้รั่วไหลกว่า 11 ล้านบัญชี เตือนระวังอีเมลฟิชชิง

Capcom ผู้พัฒนาเกมดังอย่าง Resident Evil, Monster Hunter และ Street Fighter เปิดเผยว่าแพลตฟอร์มสมาชิกออนไลน์ Capcom ID ถูกโจมตีจนเกิดเหตุข้อมูลรั่วไหล กระทบผู้ใช้ทั่วโลกมากกว่า 11.7 ล้านบัญชี บริษัทระบุว่ามีบุคคลที่สามเข้าถึงข้อมูลบางส่วนได้เมื่อวันที่ 19 ตุลาคม และกำลังเร่งตรวจสอบขอบเขตความเสียหาย…

Chrome เริ่มเตือนก่อนเข้าเว็บที่อาจน่าสงสัย
Software

Chrome เริ่มเตือนก่อนเข้าเว็บที่อาจน่าสงสัย

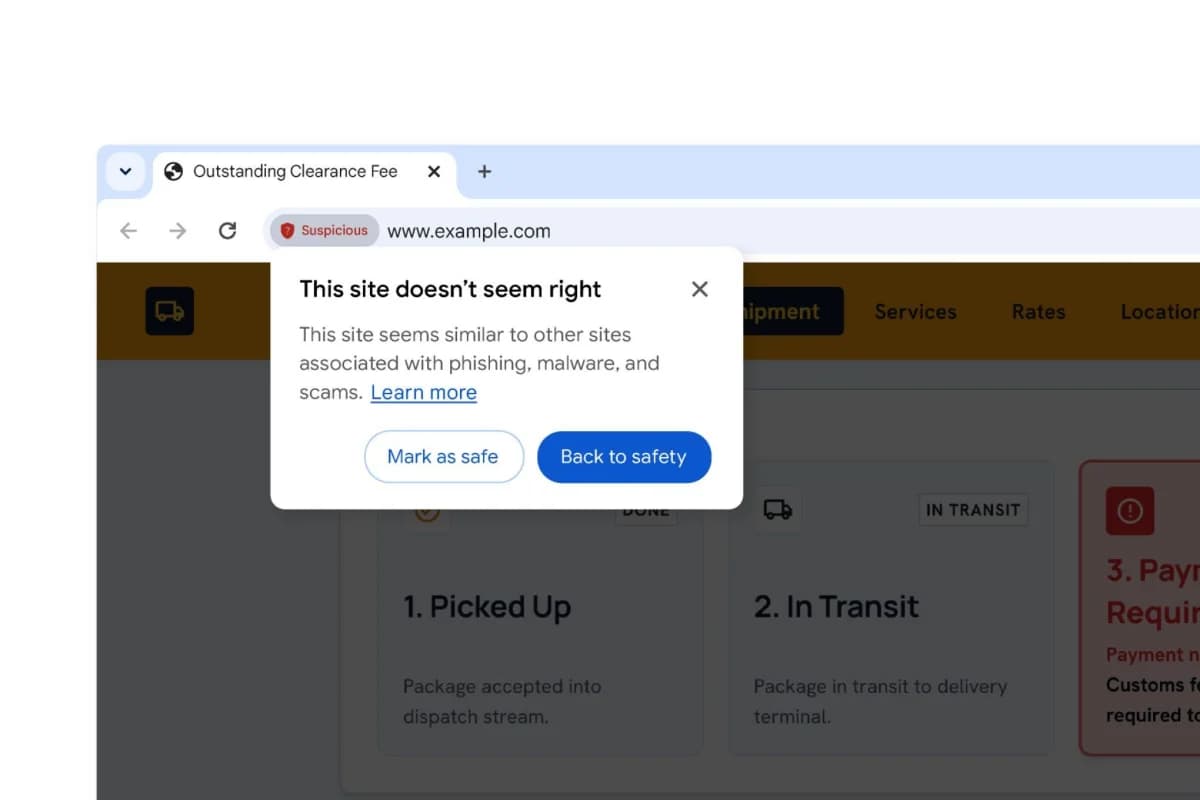
Google กำลังเพิ่มฟีเจอร์ความปลอดภัยใหม่ให้กับ Chrome เพื่อช่วยให้ผู้ใช้ประเมินความเสี่ยงของเว็บไซต์ได้ก่อนกดเข้าไปใช้งาน โดยระบบจะขึ้นคำเตือนล่วงหน้าหากตรวจพบว่าเว็บนั้นมีลักษณะคล้ายกับเว็บที่เคยเกี่ยวข้องกับฟิชชิง มัลแวร์ หรือการหลอกลวงรูปแบบอื่น ๆ แนวคิดของฟีเจอร์นี้คล้ายกับระบบแจ้งเตือนการ…

ไมโครซอฟท์จับมือญี่ปุ่นทลายเครือข่ายสแปมฟิชชิง ส่งข้อความหลอกลวงกว่าพันล้านครั้ง
Tech Policy

ไมโครซอฟท์จับมือญี่ปุ่นทลายเครือข่ายสแปมฟิชชิง ส่งข้อความหลอกลวงกว่าพันล้านครั้ง

ไมโครซอฟท์ระบุว่าได้ร่วมกับสำนักงานตำรวจแห่งชาติญี่ปุ่นปิดปฏิบัติการของเครือข่ายอาชญากรรมไซเบอร์ที่อยู่เบื้องหลังข้อความหลอกลวงจำนวนมหาศาลทั่วโลก โดยผลการสืบสวนชี้ไปยังตลาดผิดกฎหมายชื่อ YAM Store และเครื่องมือฟิชชิงอย่าง CoGUI กับ Iron Man ซึ่งถูกใช้เป็นโครงสร้างพื้นฐานในการส่งข้อความหลอกลวงไปยังผู้…

เตือนภัยเว็บพรีออเดอร์ iPhone Duo ปลอม หลอกขโมยข้อมูลคริปโตและข้อมูลผู้ใช้
Hardware

เตือนภัยเว็บพรีออเดอร์ iPhone Duo ปลอม หลอกขโมยข้อมูลคริปโตและข้อมูลผู้ใช้

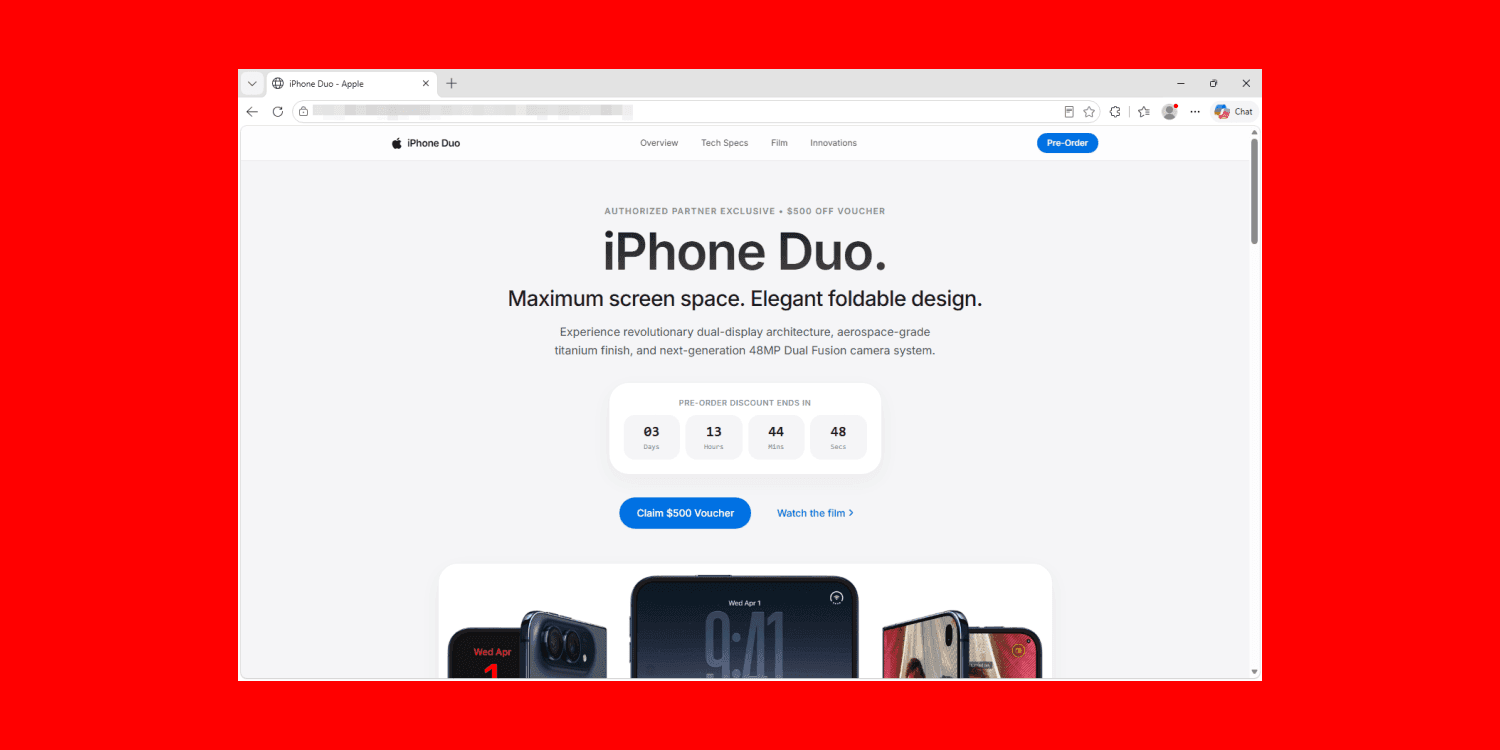
รายงานจาก 9to5Mac ระบุว่ากำลังมีแคมเปญหลอกลวงที่อาศัยกระแสความสนใจรอบการเปิดพรีออเดอร์ iPhone Duo โดยมิจฉาชีพสร้างเว็บไซต์ปลอมขึ้นมาให้หน้าตาและโครงสร้างคล้ายเว็บทางการอย่างน่าเชื่อถือ เพื่อชักชวนให้ผู้ใช้รีบสั่งจองสินค้าก่อนวันเปิดขายจริง เว็บดังกล่าวพยายามสร้างแรงจูงใจด้วยข้อเสนอส่วนลดมูลค่า 500…

สรุปภาพรวมภัยคุกคามบน Mac เดือนกันยายน: ClickFix กลายเป็นช่องทางยอดนิยมของมัลแวร์ขโมยข้อมูล
AI

สรุปภาพรวมภัยคุกคามบน Mac เดือนกันยายน: ClickFix กลายเป็นช่องทางยอดนิยมของมัลแวร์ขโมยข้อมูล

บทความ Security Bite ฉบับล่าสุดของ 9to5Mac สรุปภาพรวมภัยคุกคามด้านความปลอดภัยของ Mac ในช่วงหลายเดือนที่ผ่านมา โดยชี้ว่าภูมิทัศน์การโจมตีไม่ได้เปลี่ยนไปแบบหวือหวา แต่กลับทวีความรุนแรงและ “ลงตัว” มากขึ้นในเชิงเทคนิค จุดที่เด่นที่สุดคือเทคนิค ClickFix ซึ่งเดิมถูกมองว่าเป็นวิธีใหม่ที่น่าจับตา ปัจจุบัน…

ไมโครซอฟท์ปิดแพลตฟอร์มโกงที่ใช้ AI ช่วยยึดบัญชีผู้ใช้กว่า 12,000 บัญชี
AI

ไมโครซอฟท์ปิดแพลตฟอร์มโกงที่ใช้ AI ช่วยยึดบัญชีผู้ใช้กว่า 12,000 บัญชี

ไมโครซอฟท์เปิดเผยว่าได้ร่วมกับพันธมิตรในอุตสาหกรรมเข้าปิดกั้นแพลตฟอร์มอาชญากรรมไซเบอร์แบบสมัครสมาชิกชื่อ EvilTokens ซึ่งใช้ความสามารถคล้ายแชตบอทเอไอในการช่วยโจมตีบัญชี Microsoft จำนวนมาก โดยบริษัทระบุว่าระบบนี้อยู่เบื้องหลังการยึดบัญชีผู้ใช้กว่า 12,000 บัญชีภายในช่วงเวลาเพียงไม่กี่เดือน แพลตฟอร์มดัง…

Apple @ Work คุยภัยฟิชชิงยุค AI และการจำลองหลอกลวงเฉพาะบุคคล
AI

Apple @ Work คุยภัยฟิชชิงยุค AI และการจำลองหลอกลวงเฉพาะบุคคล

ตอนของพอดแคสต์ Apple @ Work ตอนนี้เชิญ Samantha Schwartz และ Jack Hirsch จาก Sublime Security มาพูดคุยกันเรื่องการจำลองการโจมตีแบบฟิชชิงที่ออกแบบให้เหมาะกับแต่ละเป้าหมาย หรือ Tailored Phishing Simulations ซึ่งสะท้อนว่าภัยคุกคามด้านอีเมลและการหลอกลวงออนไลน์กำลังเปลี่ยนไปตามความก้าวหน้าของ AI ประเด็น…

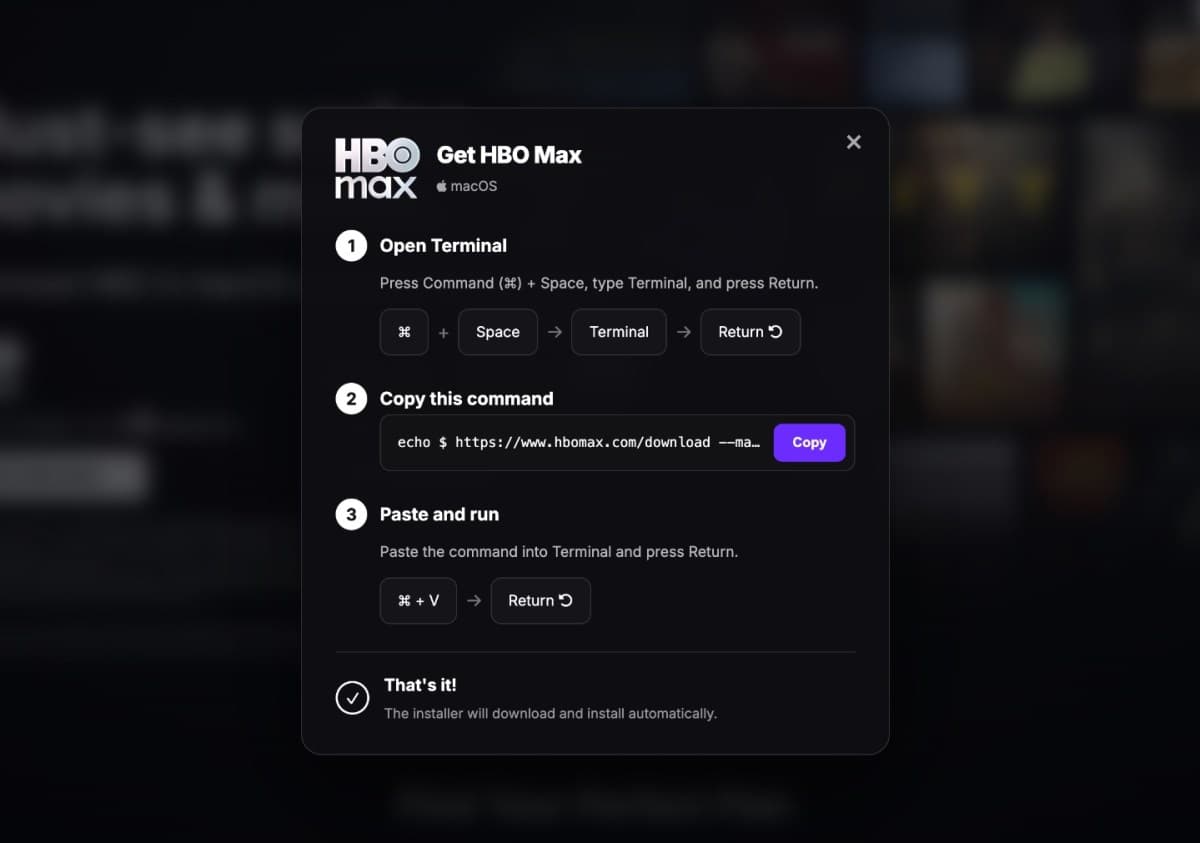
แคมเปญ ClickFix หลอกผู้ใช้ Mac และ Windows ให้ติดกับดักแฮกตัวเอง
Software

แคมเปญ ClickFix หลอกผู้ใช้ Mac และ Windows ให้ติดกับดักแฮกตัวเอง

แคมเปญโจมตีรูปแบบใหม่ที่เรียกว่า “ClickFix” กำลังถูกจับตามองมากขึ้น เพราะใช้วิธีหลอกให้ผู้ใช้เป็นคนทำขั้นตอนติดตั้งหรือเปิดทางให้มัลแวร์ด้วยตัวเอง แทนที่จะอาศัยการเจาะระบบแบบเดิม ทำให้ทั้งผู้ใช้ Mac และ Windows มีความเสี่ยงหากเผลอกดลิงก์หรือทำตามคำสั่งที่ปลอมขึ้นมาโดยไม่ตรวจสอบ รายงานระบุว่าในช่วง…

Trezor เผยผู้ให้บริการอีเมลถูกเจาะ ข้อมูลลูกค้าถูกนำไปใช้หลอกลวงผู้ถือคริปโต
Tech Policy

Trezor เผยผู้ให้บริการอีเมลถูกเจาะ ข้อมูลลูกค้าถูกนำไปใช้หลอกลวงผู้ถือคริปโต

Trezor ผู้ผลิตฮาร์ดแวร์วอลเล็ตสำหรับเก็บคริปโตยืนยันว่าผู้ให้บริการอีเมลที่บริษัทใช้งานเกิดเหตุข้อมูลรั่วไหล ส่งผลให้ข้อมูลติดต่อของผู้ใช้บางส่วนหลุดออกไป และถูกนำไปใช้เป็นฐานสำหรับการโจมตีแบบฟิชชิงและการหลอกลวงเชิงสังคมวิศวกรรมต่อผู้ถือคริปโตโดยตรง สาระสำคัญของเหตุการณ์คือ แม้ตัวระบบกระเป๋าเงินของ…

ClickFix ระบาดหนัก หลอกผู้ใช้ทั้งพีซีและแม็กให้รันคำสั่งติดมัลแวร์
Software

ClickFix ระบาดหนัก หลอกผู้ใช้ทั้งพีซีและแม็กให้รันคำสั่งติดมัลแวร์

งานเขียนของ Ars Technica ชี้ว่าเทคนิคโจมตีแบบ ClickFix ซึ่งเดิมเคยถูกมองว่าเป็นวิธีแปลกใหม่ กลายเป็นวิธีแพร่กระจายมัลแวร์กระแสหลักอย่างรวดเร็ว เพราะทำได้ง่ายและได้ผลสูง ทั้งบนเครื่องพีซีและ Mac โดยผู้โจมตีเพียงแค่ยึดหรือฝังโค้ดบนเว็บไซต์ที่ผู้ใช้เข้าถึง แล้วแสดงหน้าต่างยืนยันปลอมลักษณะคล้าย CAPTCHA…

Trezor ยืนยันเหตุข้อมูลรั่วจากผู้ให้บริการอีเมล ส่งผลให้คริปโตจำนวนมากเสี่ยงถูกหลอกลวง
Software

Trezor ยืนยันเหตุข้อมูลรั่วจากผู้ให้บริการอีเมล ส่งผลให้คริปโตจำนวนมากเสี่ยงถูกหลอกลวง

Trezor ผู้ผลิตฮาร์ดแวร์วอลเล็ตสำหรับคริปโตเคอร์เรนซี เปิดเผยว่าผู้ให้บริการอีเมลที่บริษัทใช้งานได้เกิดเหตุข้อมูลรั่วไหล และกำลังถูกนำไปใช้เป็นช่องทางของมิจฉาชีพในการโจมตีผู้ถือคริปโตจำนวนมาก เหตุการณ์นี้ทำให้ชื่อและข้อมูลติดต่อของผู้ใช้อาจตกไปอยู่ในมือของผู้ไม่หวังดี ก่อนถูกนำไปใช้ส่งอีเมลหลอกลวงที่…

AI

Anthropic เผยสกัดแคมเปญเอไอจากรัสเซียและจีนที่มุ่งใช้ Claude ในการโจมตีไซเบอร์

Anthropic ระบุว่าได้ขัดขวางแคมเปญที่เชื่อมโยงกับรัสเซียและจีน ซึ่งพยายามนำโมเดล Claude ของบริษัทไปใช้ในปฏิบัติการโจมตีทางไซเบอร์หลายรูปแบบ ตั้งแต่การทำฟิชชิงไปจนถึงการยึดบัญชี WhatsApp และการโจมตีเครือข่าย Wi‑Fi ของโรงแรม เหตุการณ์นี้สะท้อนว่าเครื่องมือเอไอไม่ได้ถูกใช้เพียงเพื่อช่วยเขียนโค้ดหรือ…

แฮกเกอร์ลวงนักวิจัยความปลอดภัยด้วยงานคริปโตปลอมเพื่อแพร่มัลแวร์
AI

แฮกเกอร์ลวงนักวิจัยความปลอดภัยด้วยงานคริปโตปลอมเพื่อแพร่มัลแวร์

รายงานจาก TechCrunch ระบุว่า มีผู้โจมตีรายหนึ่งพยายามหลอกล่อผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ด้วยแผนการที่อาศัยภาพลักษณ์ของงานประชุมคริปโตเคอร์เรนซีปลอม เพื่อชักนำให้เหยื่อเปิดไฟล์หรือเอกสารที่ใช้เป็นตัวนำส่งมัลแวร์ จุดสำคัญของเหตุการณ์นี้คือผู้โจมตีอ้างตัวว่าเกี่ยวข้องกับสื่อข่าวคริปโตราย…

พอดแคสต์ Apple @ Work คุยภัยฟิชชิงแบบ callback ที่อาศัยแจ้งเตือนอัตโนมัติ
AI

พอดแคสต์ Apple @ Work คุยภัยฟิชชิงแบบ callback ที่อาศัยแจ้งเตือนอัตโนมัติ

ตอนล่าสุดของพอดแคสต์ Apple @ Work จาก 9to5Mac หยิบประเด็นด้านความปลอดภัยไซเบอร์ในสภาพแวดล้อมการทำงานมาพูดคุย โดยมีแขกรับเชิญคือ Luke Wescott จาก Sublime Security มาช่วยอธิบายรูปแบบการโจมตีที่กำลังพบเพิ่มขึ้น นั่นคือ callback phishing หรือฟิชชิงที่หลอกให้เหยื่อโทรกลับไปยังหมายเลขที่ผู้โจมตีเตรียมไว้…

แอป Click To Pray ของวาติกันถูกพบช่องโหว่ร้ายแรง เสี่ยงข้อมูลผู้ใช้รั่ว
Software

แอป Click To Pray ของวาติกันถูกพบช่องโหว่ร้ายแรง เสี่ยงข้อมูลผู้ใช้รั่ว

รายงานจาก PC Gamer เปิดเผยว่าแอป Click To Pray ซึ่งเป็นแอปสวดภาวนาที่สมเด็จพระสันตะปาปาฟรานซิสเคยโปรโมตต่อสาธารณะ มีช่องโหว่ด้านความปลอดภัยที่ทำให้ผู้ใช้จำนวนมากเสี่ยงข้อมูลส่วนตัวรั่วไหลอย่างกว้างขวาง โดยนักวิจัยสาย white-hat ที่ใช้นามว่า BobDaHacker พบว่าระบบ API ของแอปสามารถดึงข้อมูลผู้ใช้รายอื่น…

AegisAI ระดมทุน 36 ล้านดอลลาร์ สกัดฟิชชิงที่ขับเคลื่อนด้วย AI
AI

AegisAI ระดมทุน 36 ล้านดอลลาร์ สกัดฟิชชิงที่ขับเคลื่อนด้วย AI

AegisAI สตาร์ตอัปด้านความปลอดภัยไซเบอร์ซึ่งก่อตั้งโดยอดีตผู้บริหารทีมความปลอดภัยของ Google ประกาศปิดการระดมทุนรอบ Series A มูลค่า 36 ล้านดอลลาร์ โดยมี Battery Ventures เป็นผู้นำการลงทุน ทำให้ยอดเงินทุนรวมของบริษัทแตะ 49 ล้านดอลลาร์ จุดขายหลักของ AegisAI คือการรับมือกับการโจมตีแบบ spear phishing ที่…

รายงาน Sophos ชี้เกือบครึ่งองค์กรที่โดนแรนซัมแวร์เข้ารหัส ยอมจ่ายค่าไถ่
Software

รายงาน Sophos ชี้เกือบครึ่งองค์กรที่โดนแรนซัมแวร์เข้ารหัส ยอมจ่ายค่าไถ่

รายงาน “The State of Ransomware 2026” ของ Sophos ซึ่งรวบรวมคำตอบจากผู้เกี่ยวข้อง 2,158 ราย ตั้งแต่ผู้บริหารไปจนถึงฝ่ายไอที สะท้อนภาพว่าองค์กรจำนวนมากยังคงเผชิญแรงกดดันอย่างหนักเมื่อถูกโจมตีด้วยแรนซัมแวร์ แม้ตัวเลขค่าไถ่ที่เรียกร้องและจำนวนเงินที่จ่ายจริงจะลดลงจากปีก่อน แต่สัดส่วนขององค์กรที่ยอมจ่าย…