นักวิจัยเตือนพฤติกรรมแฮ็กเกอร์เกาหลีเหนือมานาน ก่อนเหตุโจมตี Binance มูลค่า 6.3 พันล้านดอลลาร์
บทความชี้ว่าเหตุโจมตีทางไซเบอร์ครั้งใหญ่ที่พาดพิงถึง Binance มูลค่า 6.3 พันล้านดอลลาร์ ไม่ได้เกิดขึ้นแบบไม่มีสัญญาณเตือน เพราะผู้เชี่ยวชาญด้านความมั่นคงไซเบอร์ได้เตือนมานานหลายปีแล้วว่าเครือข่ายแฮ็ก…
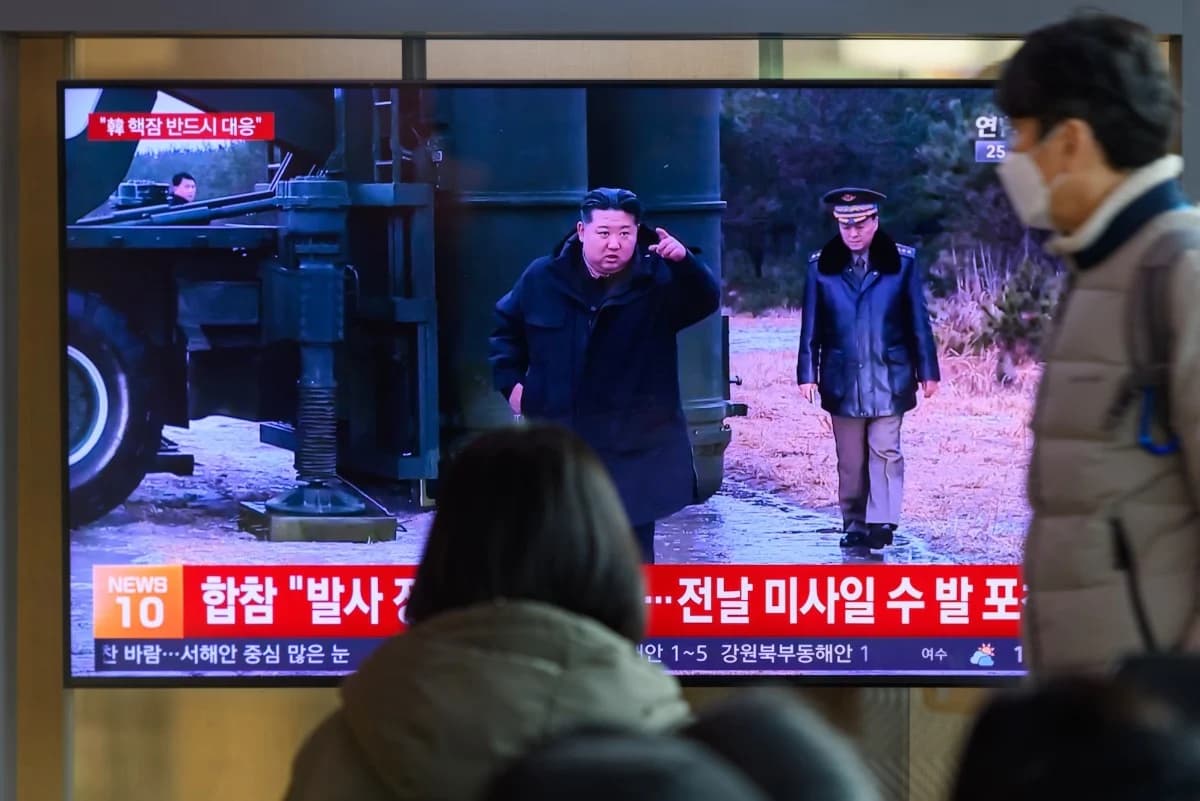
บทความชี้ว่าเหตุโจมตีทางไซเบอร์ครั้งใหญ่ที่พาดพิงถึง Binance มูลค่า 6.3 พันล้านดอลลาร์ ไม่ได้เกิดขึ้นแบบไม่มีสัญญาณเตือน เพราะผู้เชี่ยวชาญด้านความมั่นคงไซเบอร์ได้เตือนมานานหลายปีแล้วว่าเครือข่ายแฮ็กเกอร์ที่เชื่อมโยงกับเกาหลีเหนือมีลักษณะ “อดทนสูง” ทำงานระยะยาว และมักค่อยๆ ซึมลึกเข้าไปในระบบก่อนลงมือขโมยทรัพย์สินดิจิทัลจำนวนมาก
สาระสำคัญของเรื่องคือ ความเสี่ยงจากกลุ่มแฮ็กเกอร์เกาหลีเหนือไม่ได้อยู่แค่ในรูปแบบการโจมตีฉาบฉวยหรือฉวยโอกาส แต่เป็นปฏิบัติการที่วางแผนล่วงหน้า ใช้การสอดแนม การเจาะระบบหลายขั้นตอน และการรอจังหวะเหมาะสม ทำให้แม้แต่แพลตฟอร์มคริปโตขนาดใหญ่ที่สุดในโลกก็อาจประเมินภัยต่ำเกินไปได้
รายงานของ TechCrunch สะท้อนว่า นักวิจัยเคยเผยแพร่คำเตือนและข้อมูลเชิงเทคนิคเกี่ยวกับยุทธวิธีของกลุ่มนี้ไว้นานแล้ว ทั้งรูปแบบการปลอมตัว การใช้ช่องโหว่ด้านคนและกระบวนการ รวมถึงการฟอกและเคลื่อนย้ายสินทรัพย์ดิจิทัลหลังเจาะระบบ แต่คำเตือนเหล่านั้นอาจยังไม่ถูกนำไปใช้เชิงปฏิบัติอย่างเพียงพอในระดับองค์กรขนาดใหญ่
กรณีดังกล่าวจึงไม่ใช่เพียงเรื่องของการสูญเสียคริปโตจำนวนมหาศาลเท่านั้น แต่ยังสะท้อนปัญหาเชิงโครงสร้างของอุตสาหกรรมสินทรัพย์ดิจิทัล ไม่ว่าจะเป็นการบริหารความเสี่ยง ความพร้อมของระบบตรวจจับ การยืนยันตัวตน การตอบสนองต่อเหตุการณ์ และการประสานงานกับชุมชนความปลอดภัยไซเบอร์ที่อาจช่วยลดความเสียหายได้เร็วขึ้น
ในภาพรวม บทความนี้เน้นย้ำว่าภัยคุกคามจากเกาหลีเหนือเป็นความเสี่ยงระยะยาวที่ได้รับการเตือนซ้ำแล้วซ้ำเล่า และเหตุโจมตีระดับสถิติครั้งนี้เป็นตัวอย่างว่าการรับมือกับภัยไซเบอร์ต้องอาศัยทั้งการป้องกันเชิงเทคนิค วินัยด้านความปลอดภัย และการเชื่อฟังสัญญาณเตือนจากนักวิจัย ไม่ใช่รอจนเกิดความเสียหายมหาศาลก่อนค่อยปรับปรุงระบบ