สหรัฐเตือนแฮ็กเกอร์รัฐรัสเซียโจมตีเราเตอร์บ้านและออฟฟิศขนาดเล็ก
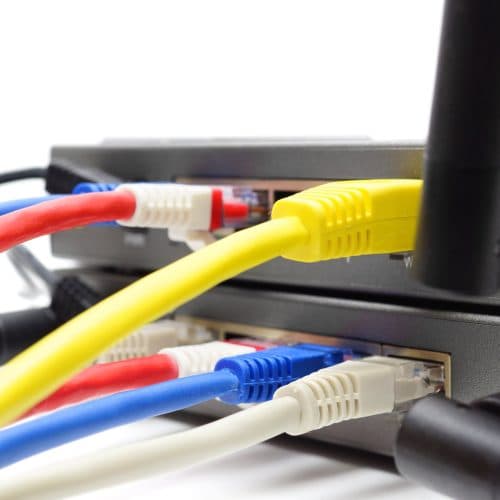
หน่วยงานความมั่นคงไซเบอร์ของสหรัฐออกคำเตือนให้ผู้ใช้เราเตอร์ตามบ้านและสำนักงานขนาดเล็กเร่งตรวจสอบและป้องกันอุปกรณ์ของตน หลังพบว่ากลุ่มแฮ็กเกอร์ที่เชื่อมโยงกับรัฐบาลรัสเซียยังคงใช้ช่องโหว่และการตั้งค่าที่ไม่ปลอดภัยเพื่อยึดอุปกรณ์จำนวนมากไปทำเป็นเครือข่ายพร็อกซีหรือบอตเน็ตสำหรับปกปิดการปฏิบัติการโจมตีอื่น ๆ ต่อองค์กรสำคัญทั้งภาครัฐและเอกชน
คำเตือนดังกล่าวระบุว่ากลุ่มที่หน่วยงานรัฐติดตามภายใต้หลายชื่อ เช่น Berserk Bear, Energetic Bear, Crouching Yeti, Dragonfly, Ghost Blizzard และ Static Tundra ยังคงมุ่งเล่นงานอุปกรณ์เครือข่ายที่เปิดช่องให้เข้าถึงได้ง่าย โดยเฉพาะอุปกรณ์ที่ไม่ได้อัปเดตหรือมีการตั้งค่าความปลอดภัยไม่รัดกุม ปัญหานี้ไม่ได้เกิดขึ้นเฉพาะจากรัสเซีย เพราะหน่วยงานรัฐจีนก็เคยใช้แนวทางคล้ายกันในการยึดเราเตอร์เพื่อประโยชน์เชิงจารกรรมและปกปิดเส้นทางการโจมตีเช่นกัน
บทความชี้ว่าการควบคุมเราเตอร์มักนำไปสู่การสร้างเครือข่ายพร็อกซีขนาดใหญ่ ซึ่งช่วยให้ผู้โจมตีส่งทราฟฟิกผ่านอุปกรณ์ของเหยื่อเพื่อซ่อนตัวตนและที่มาของการกระทำ ทำให้การสืบสวนยากขึ้น แม้ที่ผ่านมา สหรัฐและบริษัทเทคโนโลยีอย่าง Google เคยพยายามรื้อถอนบอตเน็ตหรือสั่งการให้ล้างการควบคุมอุปกรณ์กลับมาแล้ว แต่ผลลัพธ์มักเป็นเพียงการไล่ปิดทีละชุด เพราะผู้โจมตีสามารถสร้างเครือข่ายใหม่ขึ้นมาแทนได้อย่างรวดเร็ว
การเตือนครั้งนี้จึงสะท้อนว่าอุปกรณ์เครือข่ายภายในบ้านและธุรกิจขนาดเล็กยังเป็นจุดอ่อนสำคัญในห่วงโซ่ความมั่นคงไซเบอร์ของหลายประเทศ และสามารถถูกใช้เป็นโครงสร้างพื้นฐานลับสำหรับการโจมตีต่อเป้าหมายที่มีความอ่อนไหวได้โดยตรง สำหรับผู้ใช้ทั่วไป สาระสำคัญคือควรรีบอัปเดตเฟิร์มแวร์ เปลี่ยนรหัสผ่านตั้งต้น ปิดการเข้าถึงจากภายนอกที่ไม่จำเป็น และตรวจสอบการตั้งค่าความปลอดภัยของเราเตอร์อย่างสม่ำเสมอ